🧮 NEUES TOOL: Was kostet Sie eine Stunde DevOps-Ausfallzeit?

Jetzt berechnen

Enterprise Backup und Disaster Recovery

Setzen Sie auf Backup und Recovery auf Enterprise-Niveau, um die Sicherheit Ihrer DevOps-Daten und arbeitsbezogenen Daten zu stärken. Bleiben Sie widerstandsfähig gegenüber modernen Cyber-Bedrohungen – einschließlich autonomer KI.

Business Continuity mit Compliance-konformem, verschlüsseltem und auditfähigem Backup sicherstellen

Datenspeicherort & Audit-Trail selbst bestimmen

Bestimmen Sie, wo Ihre Daten gespeichert werden, und weisen Sie nach, dass sie geschützt sind. Führen Sie einen Audit-Trail über alle Daten, auf die Ihr Unternehmen angewiesen ist: Codebase, geistiges Eigentum (IP) und den gesamten Arbeitskontext.

Skalierung über alle Plattformen hinweg

Backup und Recovery für DevOps- und Kollaborationsplattformen, einschließlich Microsoft- und Atlassian-Stacks. Auto-Discovery und Cross-Restore für Skalierbarkeit auf Enterprise-Niveau.

Backup-Zugriff kontrollieren

Stellen Sie sicher, dass alle gesicherten Daten verschlüsselt und vor Cyberangriffen geschützt sind. Stellen Sie vollständige, uninfizierte Daten wieder her, um die Ausfallzeit Ihres Unternehmens im Notfall auf ein Minimum zu reduzieren.

Unkontrollierte KI-Agenten neutralisieren

Stellen Sie den vollständigen Betrieb wieder her, wenn KI-Automatisierung Ihre geschäftskritischen Daten mit Maschinengeschwindigkeit löscht. Verlassen Sie sich auf versiegelte, isolierte Backups, die Ihre Ressourcen außerhalb der Reichweite von KI halten.

Sicherheitslücken in Enterprise-DevOps-Umgebungen

Sicherheitslücken schließen, die Enterprise-Umgebungen gefährden

  • Uptime allein schützt keine Daten

    Gemäß dem Shared-Responsibility-Modell sichert Ihr Plattformanbieter die Cloud-Infrastruktur – Sie sichern die Daten darin. Und Sie sind für die vollständige Wiederherstellung des Kontexts verantwortlich.

  • Pipelines als neues Ziel für Cyberangriffe

    Angreifer zielen zunehmend direkt auf Git-Repositories ab. Sie nutzen kompromittierte Zugangsdaten, um Repositories zu verschlüsseln, Quellcode zu exfiltrieren und den Betrieb wochenlang zu stören.

  • Gleiches Schadensausmaß wie bei Produktionsdaten

    Backups, die innerhalb derselben Umgebung wie Produktionsdaten gespeichert sind, teilen deren Schicksal, wenn ein menschlicher oder KI-basierter Angreifer auf sie zugreift. Echte Resilienz entsteht durch entkoppelten, Immutable-Backup-Speicher.

Enterprise-Backup und Disaster Recovery von GitProtect

Schutz von Produktions- und Collaboration-Daten

Schützen Sie den gesamten Arbeitskontext: Microsoft 365 (Teams, SharePoint, OneDrive, Exchange Online) und Atlassian (Jira, Confluence), sowie DevOps-Daten.

Deployment-Flexibilität und Datenresidenz

Bereitstellen als SaaS, Hybrid oder On-Premise. Backups automatisieren über mehrere Speicherorte hinweg, um Datensouveränität zu gewährleisten und Compliance-Anforderungen zu erfüllen.

Lückenlose Unveränderlichkeit der Daten und Datenschutz

Ransomware, menschliche Fehler und KI-gestützten Datenverlust abwehren mit unveränderlichen Backups. Stellen Sie jederzeit eine saubere, uninfizierte Kopie wieder her.

Kontrollierter Zugriff auf Recovery-Daten

Setzen Sie strikte Identity-Governance durch, um geistiges Eigentum und kritische Daten unter Kontrolle zu halten und vor unbefugtem Zugriff zu schützen.

Recovery auf Enterprise-Niveau und Datenmigration und -mobilität

Stellen Sie einzelne Elemente oder ganze Umgebungen wieder her – von einem beliebigen Zeitpunkt aus. Minimieren Sie die Ausfallzeit mit granularem oder plattformübergreifendem Restore.

Disaster Recovery und Tests

Sichern Sie Business Continuity mit Instant-Disaster-Recovery. Führen Sie risikofreie DR-Tests in einer Sandbox-Umgebung durch, um RTO nahe null.

Auditfähige Berichte und Protokolle

zu garantieren. Vereinfachen Sie Ihre Sicherheits- und Zertifizierungsaudits. Verlassen Sie sich auf detailliertes Tracking, exportierbare Logs und tägliche SLA- Berichte für lückenlose Datennachverfolgung.

Automatisierte regulatorische Compliance

Machen Sie Compliance zum Hintergrundprozess. Erstellen Sie automatisierte SLA-Berichte um mühelos zu erfüllen NIS2, DORA, SOC 2 und ISO 27001.

Die Enterprise-Funktionen von GitProtect im Detail:

  • Access Governance
  • Datenresidenz
  • Datensicherung
  • Deployment
  • Mehrere Speicherziele
  • Abdeckung
  • Recovery
  • Aufbewahrung
  • Automatisierung
  • Monitoring & Audit
GitProtect
  • Access Governance

    Enterprise-SSO/SAML, RBAC, MFA, Group-Mapping und Rollenzuweisung unter zentralisierter Identitätsverwaltung.

  • Datenresidenz

    USA, EU, APAC oder individuell (BYOS) – zertifizierte Rechenzentren (SOC 2 Type II, ISO 27001, HIPAA, EN 50600, FISMA).

  • Datensicherung

    AES-256 (in-flight & at-rest) mit Bring Your Own Key, Zero-Knowledge-Architektur und WORM-Unveränderlichkeit.

  • Deployment

    SaaS oder vollständig selbst gehostetes GitProtect; Backup für selbst gehostete Plattformen einschließlich GitHub Enterprise Server.

  • Mehrere Speicherziele

    AWS S3, Azure Blob, Google Cloud, S3-kompatibel, lokales NAS sowie SMB/CIFS/NFS-Integration. Unbegrenzte, kostenlose GitProtect Cloud inklusive.

  • Abdeckung

    GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Confluence – Quellcode, Metadaten, Pull Requests, Issues, Wikis, Pipelines, IaC.

  • Recovery

    Point-in-Time-Recovery, granulare und kontoübergreifende Wiederherstellung, plattformübergreifende Wiederherstellung (GitHub ↔ GitLab ↔ Bitbucket), kostenloser Sandbox-Test-Restore.

  • Aufbewahrung

    Unbegrenzt/GFS/FIFO/Forever-Incremental; Cron- und ereignisgesteuerte Planung; automatische Erkennung neuer Repositories.

  • Automatisierung

    „Set-and-forget“, geplante und ereignisgesteuerte Backups, automatische Aufbewahrungsrichtlinien zur Speicheroptimierung.

  • Monitoring & Audit

    Exportierbare, auditfähige SLA- und Compliance-Berichte, granulare Ereignisprotokolle, Benachrichtigungen per E-Mail, Slack und Webhooks.

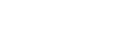
Compliance-Zertifikate und Backup-Dashboard von GitProtect

Von GitProtect Compliance

  • ISO 27001

    Wir stellen die volle Einsatzbereitschaft sicher, um Bedrohungen durch den Betrieb eines sicheren Informationssicherheits-Managementsystems zu mindern.

  • SOC 2 Type II

    Wir unterstützen die Zertifizierungsanforderungen Ihrer Organisation durch strikte Datenschutz- und Datensicherheitskontrollen.

  • Rechenzentren mit höchster Sicherheit

    Wir bieten Cloud-Speicher in hochsicheren Rechenzentren in den USA oder der EU, die ISO 27001, SOC 2 Type II, EN 50600 und HIPAA erfüllen.

Führende Unternehmen vertrauen ihre Daten GitProtect an

nhs
wharton
zoop
hema
logotypes-list.surgar
california

Weitere Anwendungsfälle von GitProtect entdecken

Stellen Sie sicher, dass Ihre Backup-Strategie auf jedes Katastrophenszenario vorbereitet ist

Disaster Recovery

Mehr erfahren

DevOps-Backup

Mehr erfahren

Compliance & Sicherheit

Mehr erfahren

Ransomware-Schutz

Mehr erfahren

Datenmigration und -mobilität

Mehr erfahren

Multi-Storage-Backup

Mehr erfahren

Jira Migration & Management

Mehr erfahren

Automatisches Backup für DevOps

Mehr erfahren

KI-bedingter Datenverlust

Mehr erfahren

FAQ

Warum benötigen Enterprise-Umgebungen eine dedizierte DevOps-Backup-Lösung, wenn sie Cloud-Plattformen wie GitHub oder GitLab nutzen?

Enterprise-Organisationen gehen häufig davon aus, dass ihre Cloud-Hosting-Anbieter die Repository-Daten vollständig absichern. Plattformen wie GitHub, GitLab und Atlassian arbeiten jedoch strikt nach dem Shared-Responsibility-Modell. Das bedeutet: Der Anbieter garantiert die Infrastrukturverfügbarkeit und die Plattform-Uptime – die Absicherung des eigentlichen Quellcodes, der Issues und der Metadaten bleibt jedoch die rechtliche und operative Verantwortung Ihrer Organisation.

Wer sich auf native Hilfsmittel oder einfache Papierkörbe verlässt, schafft eine schwerwiegende Schwachstelle in der Architektur. Diese integrierten Tools haben starre Aufbewahrungslimits – oft begrenzt auf nur 30 Tage – und berücksichtigen häufig keinen kritischen Entwicklungskontext wie Pull Requests, Wikis und Deployment-Historien. Außerdem teilen native Backups denselben Authentifizierungsperimeter wie Ihre Produktionscodebase: Wird eine Plattform kompromittiert, verschwinden aktive Projekte und native Kopien im selben Schadensbereich.

Um echte Cyberresilienz zu erreichen, müssen Unternehmen ihre Daten mithilfe einer dedizierten Drittanbieter-Lösung physisch entkoppeln. Das isoliert die Recovery-Ebene außerhalb der Infrastruktur des primären Anbieters und stellt sicher, dass geistiges Eigentum jederzeit erhalten und zugänglich bleibt – auch bei einer schwerwiegenden Plattform-Betriebsunterbrechung, einem Ransomware-Angriff oder einer internen Datenlöschung.

Mehr über das Shared-Responsibility-Modell und DevOps-Backup erfahren
Wie unterstützt GitProtect strenge Corporate-Compliance-Frameworks wie SOC 2, ISO 27001 und DORA?

Die strengen Anforderungen globaler Compliance-Frameworks wie SOC 2 Type II, ISO 27001, NIS2, HIPAA und DORA zu erfüllen erfordert weit mehr als eine einfache 30-tägige Datenaufbewahrung. Diese Vorschriften verpflichten Unternehmen dazu, langfristige, leicht zugängliche historische Aufzeichnungen über ihr geistiges Eigentum, ihre Entwicklungs-Workflows und Zugriffsprotokolle zu führen.

GitProtect verwandelt komplexes regulatorisches Tracking in einen nahtlosen, automatisierten Hintergrundprozess. Die Plattform erstellt automatisch umfassende SLA-Berichte, Echtzeit-Statusbenachrichtigungen und exportierbare, manipulationssichere Audit-Logs. So liefert sie bei strengen internen oder externen Sicherheitsaudits sofort überprüfbare Nachweise zur Backup-Integrität und Disaster Recovery-Bereitschaft.

Dazu kommt ein eng gesteuertes Identity Governance durch erweitertes Role-Based Access Control (RBAC), Multi-Faktor-Authentifizierung und Enterprise-SSO-Integrationen. Durch eine strikte Aufgabentrennung und unbegrenzte Datenaufbewahrungsrichtlinien stellt GitProtect sicher, dass Ihre Compliance-Basis systematisch eingehalten wird – ohne die täglichen Workflows Ihrer Entwickler zu beeinträchtigen.

Mehr über GitProtect Backup-Compliance erfahren
Was macht die Architektur von GitProtect für komplexe Enterprise-Umgebungen geeignet?

Komplexe Enterprise-Umgebungen erfordern eine Backup-Architektur, die sich an strenge Unternehmensrichtlinien, hohe Skalierungsanforderungen und große Datenmengen anpasst. GitProtect bietet uneingeschränkte Deployment-Flexibilität und ermöglicht es Organisationen, sowohl Cloud-Plattformen als auch selbst gehostete Instanzen (wie GitHub Enterprise Server) über SaaS- oder On-Premise-Setups zu schützen.

Um echte Datensouveränität zu gewährleisten und einzelne Fehlerquellen auszuschalten, automatisiert GitProtect die 3-2-1-Backup-Regel durch eine erweiterte Any-to-Any-Replikation. Sicherheitsteams integrieren Backups direkt in Public Clouds über Bring Your Own Storage (AWS, Azure, Google Cloud) oder sichern sie strikt hinter der Unternehmens-Firewall mit lokalen NAS-, SMB- oder NFS-Netzwerkressourcen.

Entscheidend ist, dass GitProtect API-Rate-Limiting-Schwellenwerte umgeht, indem es erweiterte Multi-User-Token-Authentifizierung nutzt und so den Durchsatz für umfangreiche Repositories maximiert, ohne native API-Limits zu erschöpfen. In Kombination mit hochpräziser granularer Wiederherstellung und plattformübergreifenden Restore-Funktionen migrieren Sicherheitsteams ganze Organisationen oder extrahieren einzelne Pull Requests in Sekunden – ohne großen operativen Aufwand.

Erfahren Sie in unserem Artikel darüber, wie plattformübergreifende Tools die Datenmigration und -mobilität unterstützen, wie einfach echte Redundanz zu erreichen ist
Wie reduziert GitProtect die Risiken durch autonome KI-Agenten und Insider-Bedrohungen?

Autonome KI-Bedrohungen und böswillige Insider agieren von innen heraus – sie nutzen legitime API-Keys, Tokens und erhöhte Berechtigungen, die Ihr Team ausdrücklich autorisiert hat. Wenn ein interner KI-Agent halluziniert, einen Befehl falsch interpretiert oder einen manipulierten Prompt verarbeitet, führt er in Millisekunden hochgradig destruktive Aktionen aus – etwa das Löschen kritischer Repositories oder die Vergiftung von Kontextfenstern.

Da diese Aktionen reguläre Code-Reviews umgehen und denselben Authentifizierungsbereich wie Ihre aktive Codebasis nutzen, versagen native Plattformschutzmechanismen vollständig. Der maschinell verursachte Schaden entsteht schneller, als Menschen reagieren können, und bleibt für traditionelle externe Perimeter-Abwehrsysteme vollständig unsichtbar.

GitProtect neutralisiert diese internen Schwachstellen durch unknackbare WORM (Write Once, Read Many)-Speicherprotokolle und Zero-Knowledge-Verschlüsselung mit AES-256. Indem GitProtect Ihre Backup-Architektur physisch vom Produktions-Blast-Radius isoliert, sichert die Lösung Ihre Archive mit einer strikten zeitbasierten Sperre. So überschreibt, verändert oder löscht selbst ein kompromittiertes KI-Tool mit Root-Zugriff Ihre historischen Daten nicht.

Erfahren Sie in unserem Bericht zu KI- und Compliance-DevOps-Bedrohungen, wie Sie Ihre Entwicklungs-Pipelines vor neuen autonomen Risiken schützen