Der CISO-Leitfaden zu DevOps-Bedrohungen

Globale Erkenntnisse, Ereignisanalysen und Sicherheitsherausforderungen im Überblick – Edition 2025

Bericht herunterladen
26

schwerwiegende Probleme

134Std.

Ausfall

github GitHub Datenübersicht
github
4

schwerwiegende Probleme

4Std.

Ausfall

bitbucket Bitbucket Datenübersicht
bitbucket
10

schwerwiegende Probleme

17Std.

Ausfall

jira Jira Datenübersicht
jira
7

schwerwiegende Probleme

798Std.

Ausfall

gitlab GitLab Datenübersicht
gitlab
1

schwerwiegende Probleme

~2Std.

Ausfall

azure Azure DevOps Datenübersicht
azure

955 Stunden insgesamt – genug, um den Atlantik mit einer kleinen Yacht zu überqueren, eine kurze Pause in der Karibik einzulegen, die Ostküste zu erreichen und dann zurück nach Europa zu fahren.

Monat mit der höchsten Anzahl an Vorfällen

Juli

64 Vorfälle insgesamt,
52 % über dem Median

Monat mit der längsten Ausfallzeit

Juni

Dienstunterbrechung begann
am 06.06. und dauerte ~779 Std.

Issues
Heatmap

GitHub GitHub
Bitbucket Bitbucket
Jira Jira
GitLab GitLab
Azure DevOps Azure DevOps
arrow-dropdown
January
9
2
7
4
no data
February
9
10
15
6
12
March
8
2
7
6
7
April
18
2
5
10
12
May
11
2
10
3
10
June
8
6
6
5
15
July
20
5
5
12
22
August
11
2
15
7
5
September
11
4
18
17
6
October
4
0
19
9
7
November
7
2
14
8
12
December
8
1
11
10
3

Gemeldet
Vorfälle

github

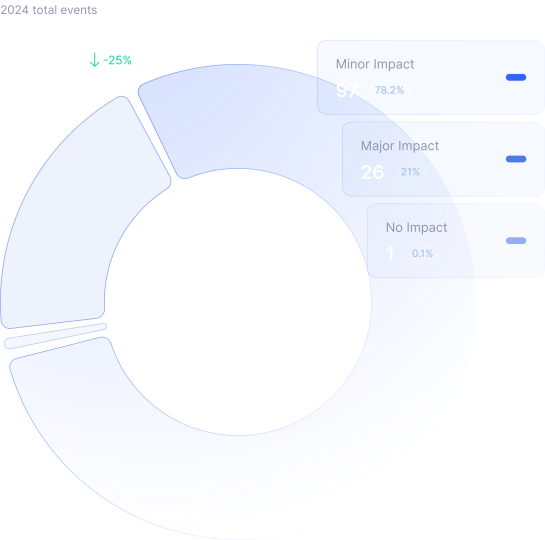
GitHub verzeichnete 2024 insgesamt 124 Vorfälle – der niedrigste Wert seit drei Jahren, nach 136 Vorfällen im Jahr 2022 und 165 im Jahr 2023. Das turbulenteste Quartal war Q3 mit 42 Vorfällen, während Q1 die meisten schwerwiegenden Fälle aufwies – insgesamt 8. In Q2 dauerten sieben Vorfälle zusammen über 80 Stunden und trugen erheblich zur Gesamtbelastung bei.

Auch Sicherheitsbedrohungen blieben ein ernstes Thema: GitHub schloss in der ersten Jahreshälfte 18 Schwachstellen. Im Oktober behob GitHub eine kritische Sicherheitslücke mit einem CVSS-Score von 9,5, die Angreifern ermöglicht hätte, die SAML-SSO-Authentifizierung zu umgehen und sich unbefugten Zugang zu verschaffen. Gleichzeitig verstärkten Bedrohungsakteure ihre Aktivitäten – Tausende von „Ghost Accounts“ verbreiteten Malware. Hacker weiteten ihre Taktiken aus und platzierten Schadcode nicht nur in Repositories, sondern auch in Kommentarbereichen, was die Erkennung deutlich erschwerte.

Mehr erfahren
bitbucket

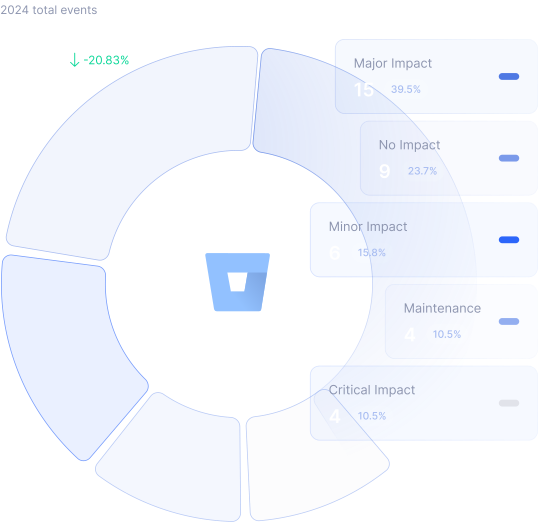
Bitbucket verzeichnete 2024 einen Rückgang der Vorfälle: 38 gemeldete Fälle standen 48 im Jahr 2023 gegenüber – ein Rückgang von 21 %. Die Gesamtausfallzeit betrug dennoch über 207 Stunden, wobei Atlassian rund die Hälfte der Vorfälle als schwerwiegend oder kritisch einstufte. Das erste Quartal war das störungsreichste, mit 14 Vorfällen und einer Gesamtdauer von 132 Stunden. Der Februar stach als aktivster Monat mit insgesamt 10 Vorfällen hervor.

Im vergangenen Jahr blieb die Sicherheit ein zentrales Thema: 20 hochgradige Schwachstellen wurden geschlossen, alle mit einem CVSS-Score über 7,4. Bedrohungsakteure nutzten verschiedene Angriffsmethoden, darunter Ransomware sowie Malware-Varianten wie BeaverTail und OtterCookie, um Daten zu stehlen. Zudem nutzten Hacker im Klartext gespeicherte AWS-Authentifizierungsgeheimnisse, die in Atlassian Bitbucket-Artefaktobjekten offenlagen, um Konten zu kompromittieren.

Mehr erfahren
jira

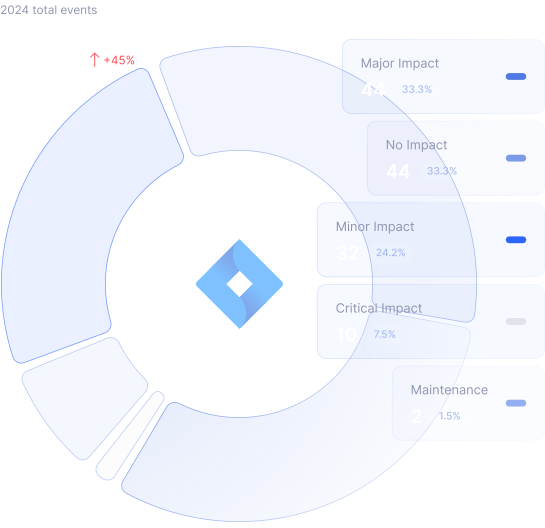
Mit einem Anstieg von fast 30 % bei der Gesamtzahl der Vorfälle in Jira Software, Jira Work Management und Jira Service Management verzeichnete Atlassian im Jahr 2024 insgesamt 132 gemeldete Probleme – gegenüber 91 Vorfällen im Jahr 2023. Das vierte Quartal war mit 44 Vorfällen die turbulenteste Periode, während im dritten Quartal die meisten kritischen Probleme auftraten und Jira-Dienste zeitweise vollständig ausfielen.

Sicherheitsbedrohungen blieben ein zentrales Thema: Im Laufe des Jahres wurden 45 Schwachstellen behoben – 77 % davon allein in der zweiten Jahreshälfte. Zu den schwerwiegendsten zählte eine kritische SQL-Injection-Lücke mit einem CVSS-Score von 9,8, die es Angreifern unter bestimmten Bedingungen ermöglicht hätte, SQL-Befehle einzuschleusen. Zudem griffen Hacker Jira-Nutzer wiederholt an, um Unternehmensdaten zu stehlen.

Mehr erfahren
gitlab

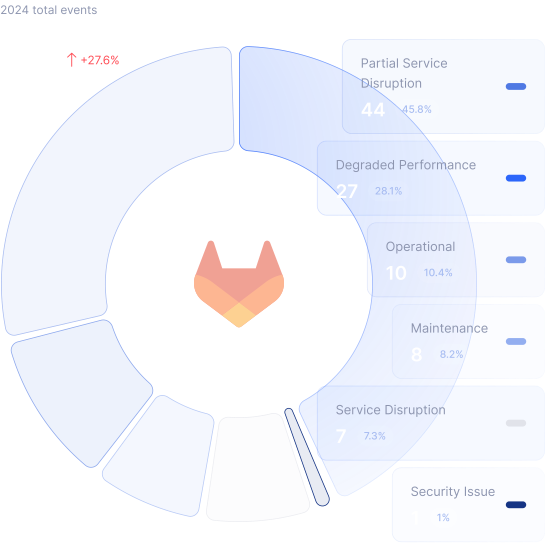
Im Jahr 2024 verzeichnete GitLab einen Anstieg der gemeldeten Vorfälle um fast 21 % – 96 Vorfälle gegenüber 76 im Jahr 2023. Kritische Probleme machten etwa 7 % der Gesamtvorfälle aus (7 Vorfälle) mit einer kombinierten Ausfallzeit von über 798 Stunden – fast 100 Arbeitstage. Der September war der turbulenteste Monat mit 17 gemeldeten Vorfällen, die Git-Operationen, API, CI/CD und weitere Bereiche betrafen – von Serviceunterbrechungen bis hin zu eingeschränkter Performance.

Sicherheit stand klar im Fokus: Im gesamten Jahr wurden 153 Schwachstellen entdeckt und behoben. Mehr als die Hälfte – 83 Lücken – wurden allein in der ersten Jahreshälfte 2024 geschlossen. Zu den kritischsten Bedrohungen zählte eine Authentifizierungsumgehung mit einem CVSS-Score von 10, die Angreifern ermöglicht hätte, sich als beliebige Nutzer anzumelden.

Mehr erfahren
azure

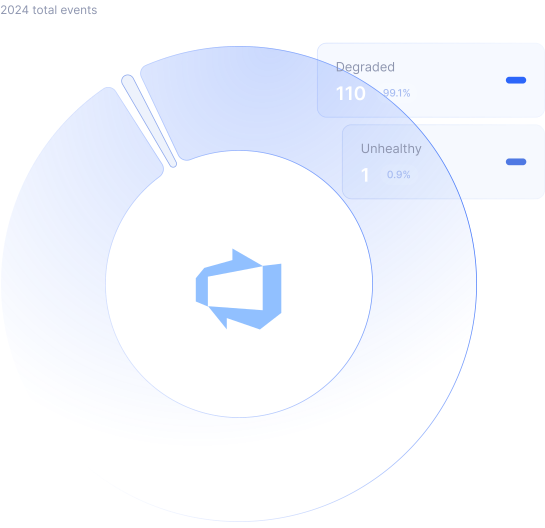
Die Zahl der Vorfälle, die Azure DevOps im Jahr 2024 betrafen, überstieg 110 dokumentierte Fälle – bei einer Gesamtausfallzeit von mehr als 826 Stunden. Das entspricht über 103 Arbeitstagen. Das zweite Quartal verzeichnete die meisten Vorfälle, während das dritte Quartal mit über 555 Stunden die längste Beeinträchtigungsphase aufwies. Im August führte eine Fehlkonfiguration in einem internen Dienst mit Azure Front Door zu einem schwerwiegenden Ausfall, der Nutzer in Latein- und Nordamerika betraf.

Auch Sicherheitsprobleme rückten in den Vordergrund: Eine kritische Sicherheitslücke ermöglichte es Angreifern, serverseitige Anfragen zu manipulieren, vertrauenswürdige Azure-Dienste zu imitieren und Netzwerkkontrollen auf Basis von Service-Tags zu umgehen. Diese Schwachstelle gefährdete interne Ressourcen, sensible Daten und Dienste und setzte sie dem Risiko eines unbefugten Zugriffs aus.

Mehr erfahren

Immer aktuell DevSecOps-Einblicke

CISO-Leitfaden zu DevOps-Bedrohungen herunterladen

PDF herunterladen