Echte Cyberresilienz aufbauen mit Multi-Storage-Backup
Entwickeln Sie eine konforme, auditbereite Backup-Strategie, die den DevOps-Betrieb kontinuierlich sichert und gegen Ransomware sowie Plattformausfälle gewappnet ist.

Entwickeln Sie eine konforme, auditbereite Backup-Strategie, die den DevOps-Betrieb kontinuierlich sichert und gegen Ransomware sowie Plattformausfälle gewappnet ist.

Ihre Daten bleiben dank automatischer Replikation auf mehrere Cloud- und lokale Speicherorte jederzeit erreichbar und wiederherstellbar.

Schützen Sie Ihren Code mit unveränderlichem, WORM-konformem Speicher, auf den Angreifer keinen Zugriff haben. Bei einem Angriff stellen Sie Ihre Daten schnell wieder her.

Wählen Sie Ihren Datenspeicherort und die Lokalisierung für strikte Datensouveränität sowie die Einhaltung von Compliance- und Unternehmensrichtlinien.

Vollständige Datennachverfolgbarkeit und Audit-Bereitschaft mit automatisiertem SLA-Reporting, Echtzeit-Benachrichtigungen und exportierbaren Protokollen sicherstellen.
Übernehmen Sie die volle Kontrolle über Ihre Data Governance – und schließen Sie die versteckten Risiken von Standard-Cloud-Hosting und eingeschränkten nativen Backup-Optionen:

Verwechseln Sie Platform-Uptime nicht mit Datensicherheit. Beim Shared Responsibility Model sichert der Anbieter die Infrastruktur – die Verantwortung für Sicherheit und Speicherung Ihrer Backup-Daten liegt bei Ihnen.

Native Tools sind nicht für Disaster Recovery ausgelegt, granulare Datenwiederherstellung, plattformübergreifende Wiederherstellung oder langfristige Aufbewahrungsrichtlinien. Auch Datenverschlüsselung und Unveränderlichkeit sind oft eingeschränkt.

Auch die größten Plattformen erleiden Ausfälle, die Ihre Arbeit erheblich beeinträchtigen. Mit Multi-Storage-Backup bleiben Sie von solchen unvorhersehbaren Infrastrukturausfällen unbeeinträchtigt.

Richten Sie individuelle, langfristige oder unbegrenzte Aufbewahrungsrichtlinien ein, um Repositorys zu archivieren und Anforderungen von NIS2, DORA, ISO 27001 und SOC 2 zu erfüllen.

Jeder GitProtect-Plan enthält unbegrenzten Cloud-Speicher – ab dem ersten Tag eine sofort einsatzbereite, vollständig verwaltete Ablage für Ihre DevOps-Backups.

Integrieren Sie Ihre Backups direkt mit AWS S3, Azure Blob Storage, Google Cloud Storage, Wasabi, Backblaze B2 oder einem beliebigen S3-kompatiblen Anbieter.

Schützen Sie Ihre Repositorys hinter Ihrer eigenen Firewall, indem Sie GitProtect mit Ihrem lokalen NAS, Laufwerksressourcen oder SMB/CIFS/NFS-Netzwerkkonfigurationen verbinden.

Automatisieren Sie die Backup-Replikation über jede Umgebung hinweg und halten Sie die 3-2-1-Regel ein. Synchronisieren Sie Daten Cloud-to-Cloud, Cloud-to-Local oder Local-to-Cloud, um einzelne Ausfallpunkte zu eliminieren.
 In-Flight & At-Rest AES-256 mit Bring Your Own Key (BYOK), Zero-Knowledge-Verschlüsselung und SSO/SAML-Integration (Okta, Azure AD usw.). Nordamerika, EMEA, APAC oder individuell (BYOS) – gehostet in zertifizierten Rechenzentren (SOC 2 Type II, ISO 27001, HIPAA). WORM-konformer Immutable-Storage-Support, Air-Gapped-Backups, nicht ausführbare Formate und ein integrierter sicherer Passwort-Tresor. Automatisierte Any-to-Any-Replikation (Cloud/Lokal/Hybrid) ohne API-Rate-Limit-Auswirkungen bei Replikationsaufgaben. Flexible, langfristige und unbegrenzte Datenaufbewahrungsrichtlinien (GFS, FIFO-Rotation und Forever Incremental) mit granularer Archivierung für ungenutzte Repositorys. AWS S3, Azure Blob, Google Cloud, Wasabi, Backblaze B2, S3-kompatibel. Unbegrenzte GitProtect Cloud kostenlos inklusive. NAS (Synology, QNAP usw.), SMB, CIFS, NFS, lokaler Datenträger. Vollständig kompatibel mit SaaS- und On-Premise-Deployments von GitProtect.


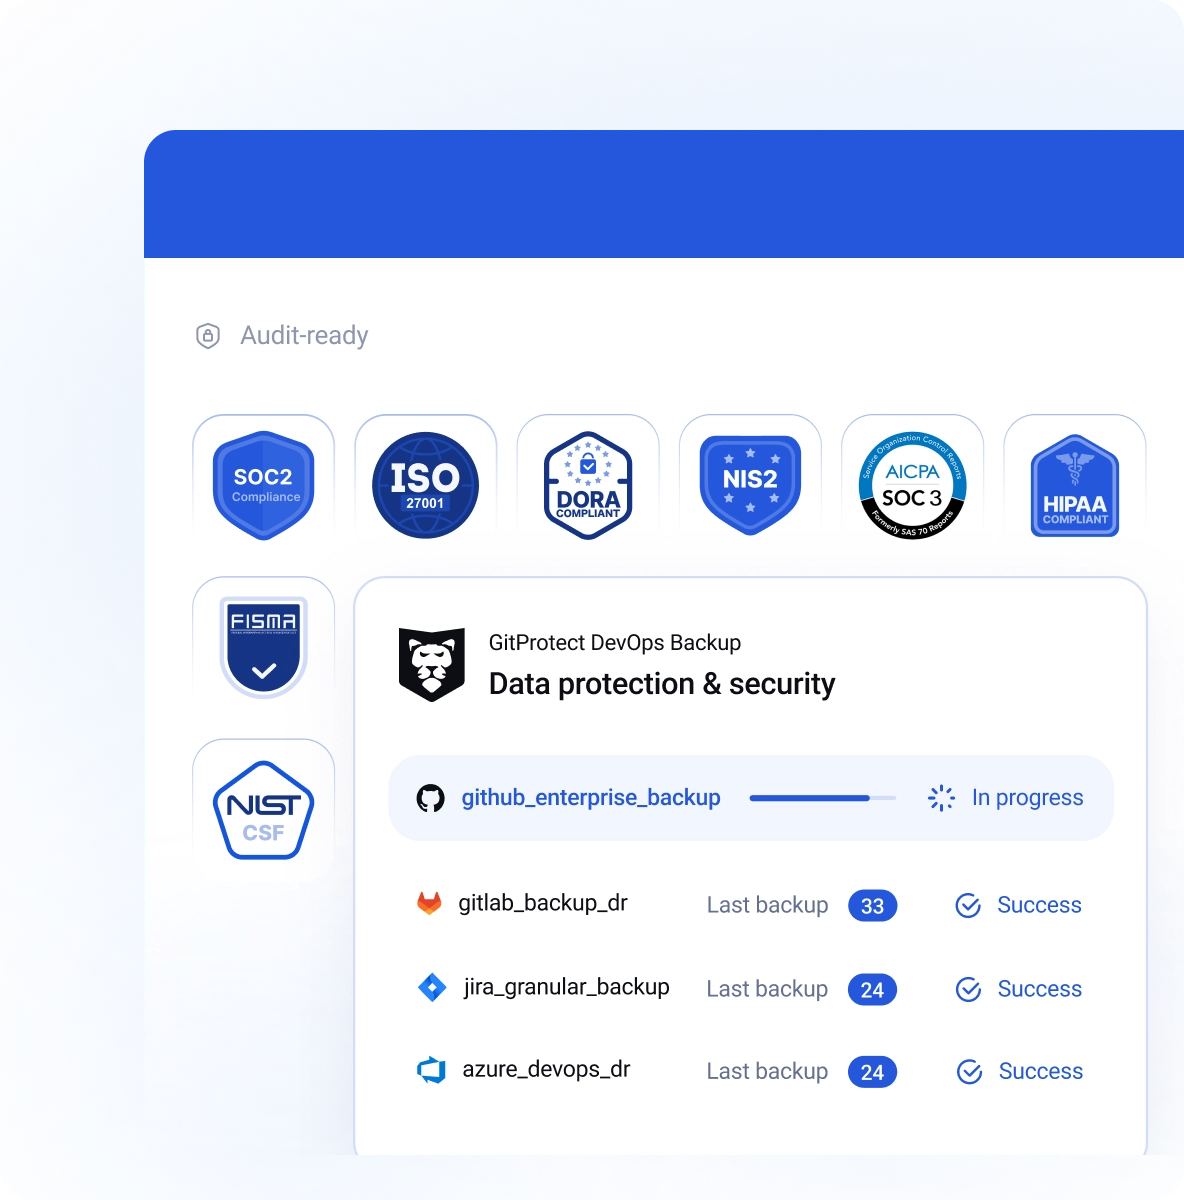

Als ISO-27001-zertifizierter Anbieter folgen wir einem umfassenden Rahmenwerk, um ein sicheres Informationssicherheits-Managementsystem zu pflegen und weiterzuentwickeln. Wir sind darauf vorbereitet, im Falle von Bedrohungen angemessen zu reagieren.

Wir haben geeignete Sicherheitsmaßnahmen und -kontrollen in den Bereichen Datensicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz implementiert. Dies unterstreicht unser Engagement, Ihre Compliance- und Zertifizierungsanforderungen zu unterstützen.

Mit dem Cloud-Speicher von GitProtect befinden sich Ihre Backup-Daten in sorgfältig ausgewählten, hochsicheren Rechenzentren in den USA oder der EU, die den höchsten Sicherheitsrichtlinien entsprechen – darunter ISO 27001, SOC 2 Type II, EN 50600, HIPAA, FISMA und weitere.

See how you can protect your DevOps data with GitProtect
Demo anfordernDie 3-2-1-Backup-Regel ist der Industriestandard für Datensicherheit und unverzichtbar für die Absicherung von DevOps-Umgebungen wie GitHub, GitLab, Bitbucket oder Jira. Sie schreibt vor, dass Sie mindestens drei Kopien Ihrer Daten aufbewahren.
Diese Kopien sollten auf mindestens zwei verschiedenen Speichermedien abgelegt werden, und mindestens eine Kopie muss an einem externen Standort oder in einer separaten Cloud-Umgebung gespeichert sein. Im DevOps-Kontext zählt Ihr aktives Quellcode-Repository als erste Kopie. Wer sich ausschließlich auf die Hosting-Plattform verlässt, riskiert einen gefährlichen Single Point of Failure.
Fällt Ihr SaaS-Anbieter längere Zeit aus – oder löscht ein bösartiges Skript Ihren Account – können Sie alles verlieren. Mit der 3-2-1-Regel und GitProtect übertragen Sie automatisch eine zweite Kopie an ein primäres Backup-Ziel (z. B. AWS S3) und eine dritte Kopie an einen sekundären Speicherort (z. B. ein lokales NAS).
Diese architektonische Redundanz stellt sicher, dass unabhängig davon, was mit Ihrer primären Entwicklungsplattform passiert, eine sichere, unveränderte Version Ihrer Repositorys und Metadaten jederzeit für die sofortige Disaster Recovery bereitsteht.
Mehr über den Aufbau einer widerstandsfähigen Architektur erfahren Sie in unserem vollständigen Leitfaden zur 3-2-1-Backup-Regel für DevOps.
WORM steht für „Write-Once-Read-Many“ und bezeichnet eine spezielle Datenspeichertechnologie, die Ihre Backups vollständig unveränderbar macht. Sobald Quellcode, Projektmetadaten oder Jira-Tickets auf ein WORM-konformes Laufwerk geschrieben wurden, wird ein zeitbasierter Schreibschutz auf diese Dateien gesetzt.
Während dieser gesperrten Aufbewahrungsfrist sind die Daten streng schreibgeschützt – sie lassen sich von niemandem ändern, überschreiben, verschlüsseln oder löschen, nicht einmal von einem Systemadministrator mit Root-Zugriff. Damit ist WORM-Speicher Ihre letzte Verteidigungslinie gegen moderne Ransomware-Angriffe.
Heutige Cyberkriminelle greifen nicht nur Ihre aktiven Produktionsumgebungen an – sie suchen gezielt nach Ihren Backup-Dateien und vernichten diese, um eine Lösegeldzahlung zu erzwingen. Mit WORM-konformem Speicher neutralisieren Sie diese Bedrohung vollständig.
Selbst wenn Hacker Ihr Netzwerk infiltrieren und Ihre primäre DevOps-Plattform kompromittieren, bleiben Ihre unveränderlichen Backups in einem einwandfreien, nicht ausführbaren Zustand erhalten – und garantieren Ihnen die Wiederherstellung Ihres geistigen Eigentums, ohne einen Cent zu zahlen.
Erfahren Sie in unserer ausführlichen Erklärung, wie Unveränderlichkeit Bedrohungen neutralisiert: Was WORM-Speicher ist und warum Sie ihn benötigen.
Das Shared Responsibility Model ist ein grundlegendes Cybersicherheits-Framework, das von führenden DevOps-SaaS-Anbietern genutzt wird – darunter Atlassian, GitHub, GitLab und Microsoft. Es legt klar fest, wie die Sicherheitsverantwortung zwischen Anbieter und Kunde aufgeteilt ist.
In diesem Modell trägt der Anbieter die alleinige Verantwortung für die Sicherheit der Cloud. Er verwaltet die physischen Server, die Netzwerkinfrastruktur und die allgemeine Verfügbarkeit der Anwendung. Sie als Kunde sind jedoch vollständig verantwortlich für die Sicherheit in der Cloud. Das bedeutet: Der Schutz Ihrer tatsächlichen Kontodaten, Ihres Quellcodes, Ihrer Issues, Wikis und Anhänge liegt in Ihrer Verantwortung.
Wenn ein Entwickler versehentlich ein kritisches Repository löscht, ein fehlerhaftes Skript Ihre Jira-Issues überschreibt oder ein Cyberkrimineller die Zugangsdaten eines Mitarbeiters kapert, um Ihr Konto zu löschen, ist der SaaS-Anbieter nicht verpflichtet, Ihre verlorenen Daten wiederherzustellen.
Native Plattform-Snapshots sind für das interne Disaster Recovery des Anbieters konzipiert – nicht dafür, kundenseitig verursachte Datenverluste rückgängig zu machen. Diese Lücke zu verstehen ist der erste Schritt zur Erkenntnis, warum eine unabhängige Backup-Lösung von Drittanbietern für echte Cyberresilienz unverzichtbar ist.
Lassen Sie sich von dieser Sicherheitslücke nicht überraschen – erfahren Sie in unserem Artikel, wie Sie sich schützen: Shared Responsibility Model.
Ja – und die Automatisierung dieses Prozesses gehört zu den leistungsstärksten Funktionen einer umfassenden Multi-Storage-Strategie. GitProtect bietet eine erweiterte, automatisierte Any-to-Any-Replikation, die Vendor-Lock-in beseitigt und Single Points of Failure verhindert.
Das bedeutet: Sie sind nicht darauf beschränkt, Ihre Backups in einem einzigen Ökosystem zu speichern. Sie replizieren Ihre Backup-Daten nahtlos von einer Public Cloud in eine andere – zum Beispiel von AWS S3 zu Google Cloud Storage oder Azure Blob – oder verbinden Ihre Cloud-Infrastruktur mit lokaler On-Premises-Hardware wie einem Synology- oder QNAP-NAS.
Diese plattformübergreifende Replikation läuft automatisch im Hintergrund – basierend auf Ihrem individuellen Zeitplan und ohne die API-Rate-Limits Ihrer DevOps-Plattform zu belasten.
Durch die Verteilung auf mehrere Storage-Anbieter stellen Sie sicher: Selbst wenn ein großer Cloud-Anbieter einen schwerwiegenden Ausfall erleidet oder ein regionaler Compliance-Verstoß Sie zum Verschieben von Daten zwingt, steht ein sofort einsatzbereiter, synchronisierter Failover bereit.
Wie einfach echte Redundanz zu erreichen ist, zeigen unsere Artikel zu plattformübergreifender Wiederherstellung und wie plattformübergreifende Tools die Datenmigration und -mobilität unterstützen.
Die strengen Anforderungen globaler Compliance-Frameworks – wie SOC 2 Type II, ISO 27001, NIS2 und DORA – zu erfüllen, erfordert weit mehr als eine einfache Datenaufbewahrung von 30 Tagen. Diese Vorschriften verpflichten Unternehmen häufig dazu, langfristige, leicht zugängliche historische Aufzeichnungen ihrer geistigen Eigentumsrechte, Entwicklungs-Workflows und Zugriffsprotokolle zu pflegen.
GitProtect bietet unbegrenzte Datenaufbewahrung und ermöglicht es Ihnen, eine Daten-Lifecycle-Richtlinie zu gestalten – etwa mit der Grandfather-Father-Son-Rotation –, die exakt den gesetzlichen Anforderungen Ihrer Branche entspricht.
Über das bloße Bestehen von Audits hinaus erfüllt die unbegrenzte Aufbewahrung eine wichtige operative Funktion: die Archivierung. Softwareunternehmen und Enterprise-IT-Teams archivieren Legacy-Code, abgeschlossene Kundenprojekte oder stillgelegte Repositorys sicher und dauerhaft.
So entfernen Sie alte Projekte sicher aus Ihren aktiven GitHub- oder Jira-Instanzen – Sie geben teure SaaS-Lizenzen frei und räumen Ihren Arbeitsbereich auf – und können gleichzeitig sicher sein, dass die vollständige Historie Ihres Codes sofort abrufbar ist, sobald ein Rechtsstreit, ein Compliance-Audit oder eine nachträgliche Fehlerbehebung dies erfordert.
Optimieren Sie Ihre Archivierungsstrategie mit unseren Insights zu der Bedeutung von Datenaufbewahrung in DevOps-Backup und Recovery.
Der Recovery Point Objective (RPO) ist eine zentrale Disaster-Recovery-Kennzahl, die den maximal akzeptablen Datenverlust definiert, den Ihre Organisation nach einer Störung tolerieren kann. Gemessen in Zeit – von Minuten bis Tagen – bezeichnet er den genauen Zeitpunkt in der Vergangenheit, ab dem Sie Ihre Daten zuverlässig wiederherstellen müssen, um den normalen Betrieb wieder aufzunehmen.
In einem schnelllebigen DevOps-Umfeld, in dem Code kontinuierlich gepusht, gemergt und geändert wird, ist ein langer RPO ein erhebliches operatives Risiko. Wenn Ihr RPO durch ein einfaches 24-Stunden-Backup-Skript oder einen nativen Plattform-Snapshot vorgegeben wird und am Ende des Arbeitstages ein Ransomware-Angriff erfolgt, verliert Ihr Team unwiederbringlich einen ganzen Tag Entwicklungsarbeit.
Diese Lücke führt zu verzögerten Release-Zyklen und einem Produktivitätsverlust in Tausenden von Euro. Um einen strikten RTO nahe null zu erreichen, brauchen Sie eine professionelle, automatisierte Backup-Strategie. Mit GitProtect verkürzen Sie Ihren RPO erheblich, indem Sie besonders häufige, differenzielle oder Forever-inkrementelle Backups planen.
Indem Sie diese häufigen Kopien über mehrere Speicherziele hinweg synchronisieren, stellen Sie sicher, dass Ihre neuesten Commits, Metadaten und Jira-Issues jederzeit gesichert und sofort wiederherstellbar sind.
Lesen Sie unseren ausführlichen Glossareintrag zu Recovery Point Objective (RPO).


