Mit Compliance-Focus Datensicherung
Compliance einhalten und Risiken reduzieren – mit Enterprise-DevOps-Backup, Datensouveränität und durchgesetzter Sicherheit

Compliance einhalten und Risiken reduzieren – mit Enterprise-DevOps-Backup, Datensouveränität und durchgesetzter Sicherheit

Was deckt das native Backup meiner SaaS-Plattform tatsächlich ab?

Wo und wie Backup-Daten gespeichert werden, ist eine der wichtigsten Überlegungen.

Unternehmen brauchen klare Richtlinien, um Daten über vorgeschriebene Zeiträume zu speichern, darauf zuzugreifen und sie wiederherzustellen.


Ein unabhängiges Audit interner Kontrollen, das erfasst, wie ein Unternehmen Kundendaten schützt und wie effektiv diese Kontrollen funktionieren.

Der internationale Sicherheitsstandard zur Bewertung des Schutzes sensibler Daten. Er umfasst die Sicherheit von Unternehmensrichtlinien, Personal, physischen und umgebungsbezogenen Aspekten, Systemen und Netzwerken sowie die Geschäftskontinuität.

Eine EU-Richtlinie, die führende Sicherheitsmaßnahmen für Organisationen stärkt und vereinheitlicht, die innerhalb der EU tätig sind oder mit EU-Partnern zusammenarbeiten.

Eine europäische Verordnung speziell für den Finanzsektor. Ihr Hauptziel ist die Festlegung von Standards für IKT-Sicherheitsmaßnahmen, damit Finanzinstitute bei digitalen Störungen widerstandsfähig bleiben.

SOC 3 ist ein Bericht, der die Kontrollen einer Organisation in Bezug auf Datensicherheit, Verfügbarkeit, Verarbeitungsintegrität und Vertraulichkeit bewertet. Er dient als öffentlich zugänglicher Nachweis für die Einhaltung erstklassiger Standards.

HIPAA bezeichnet eine Reihe regulatorischer Standards, die den rechtmäßigen Umgang mit und die Offenlegung von geschützten Gesundheitsinformationen (PHI) regeln.

FISMA (Federal Information Security Modernization Act) ist ein US-Bundesgesetz, das Behörden und ihre Auftragnehmer verpflichtet, die vom National Institute of Standards and Technology (NIST) festgelegten Datensicherheitsregeln einzuhalten.

Das NIST Cybersecurity Framework (CSF) ist ein freiwilliger Standard, der Organisationen dabei unterstützt, ihre kritischen Daten und Systeme besser zu schützen. Es bietet einen strukturierten Ansatz mit sechs Funktionen (Govern, Identify, Protect, Detect, Respond, Recover).
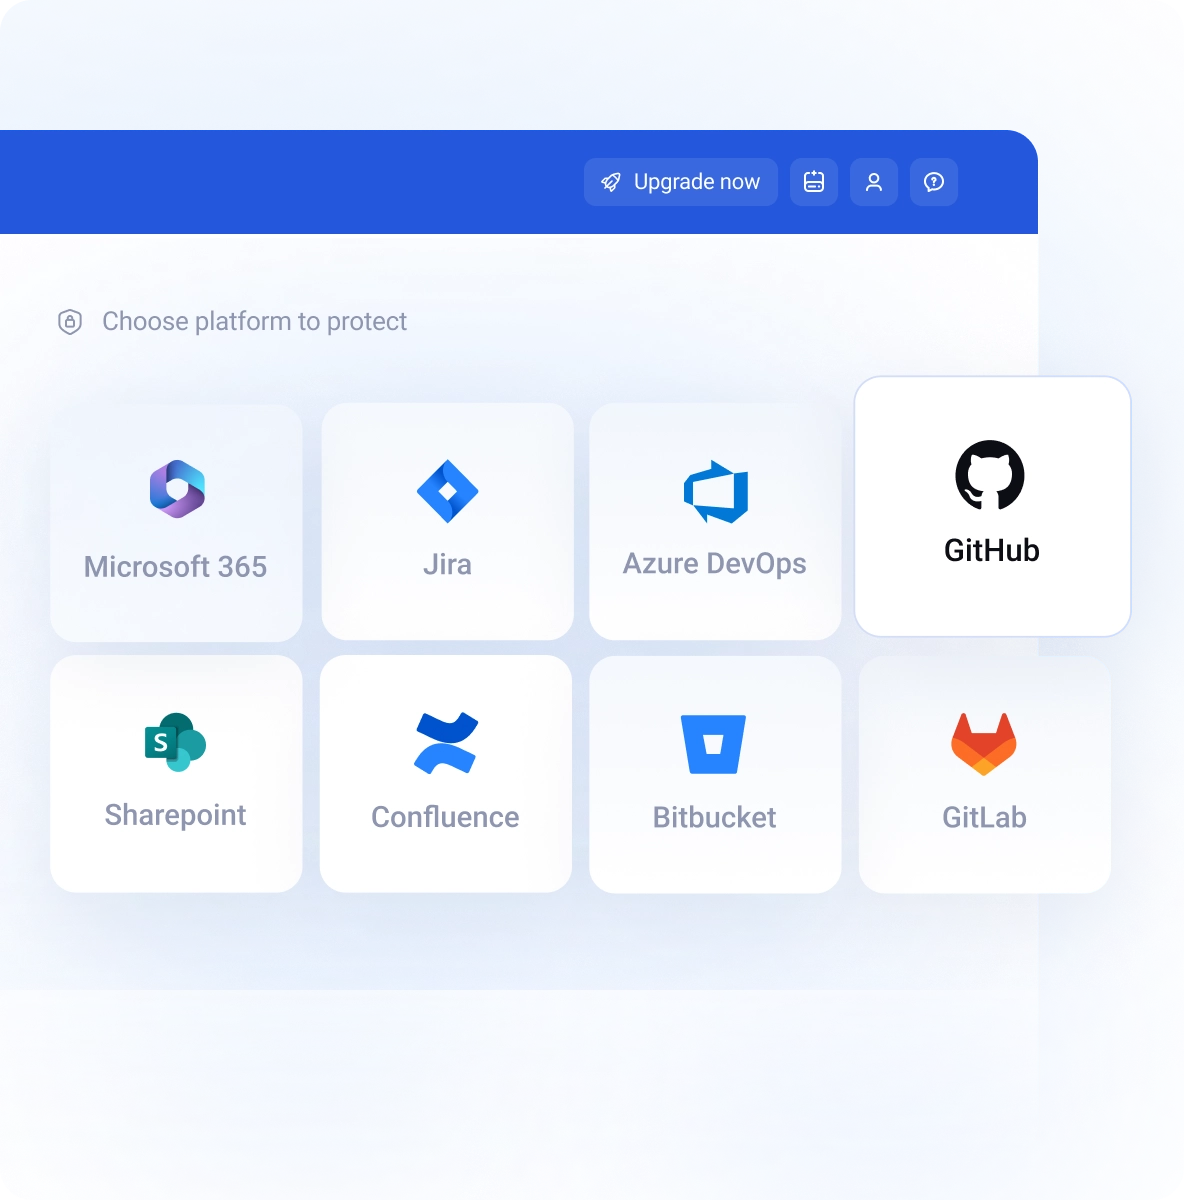
Eine Strategie für Compliance-gerechten Datenschutz erfordert einen ganzheitlichen Ansatz. Dieser muss jeden kritischen Speicherort für geistiges Eigentum, Konfigurationsdaten und Kundendaten einschließen.
Plattformen wie Jira, GitHub, Azure DevOps, GitLab oder Bitbucket bieten starke Sicherheitsmaßnahmen, basieren jedoch beim Datenschutz auf dem Shared Responsibility Model. Dieses Modell macht Nutzer für die dort gespeicherten Daten verantwortlich.
SaaS-Plattformen in der Backup-Strategie zu ignorieren ist ein klares Warnsignal.

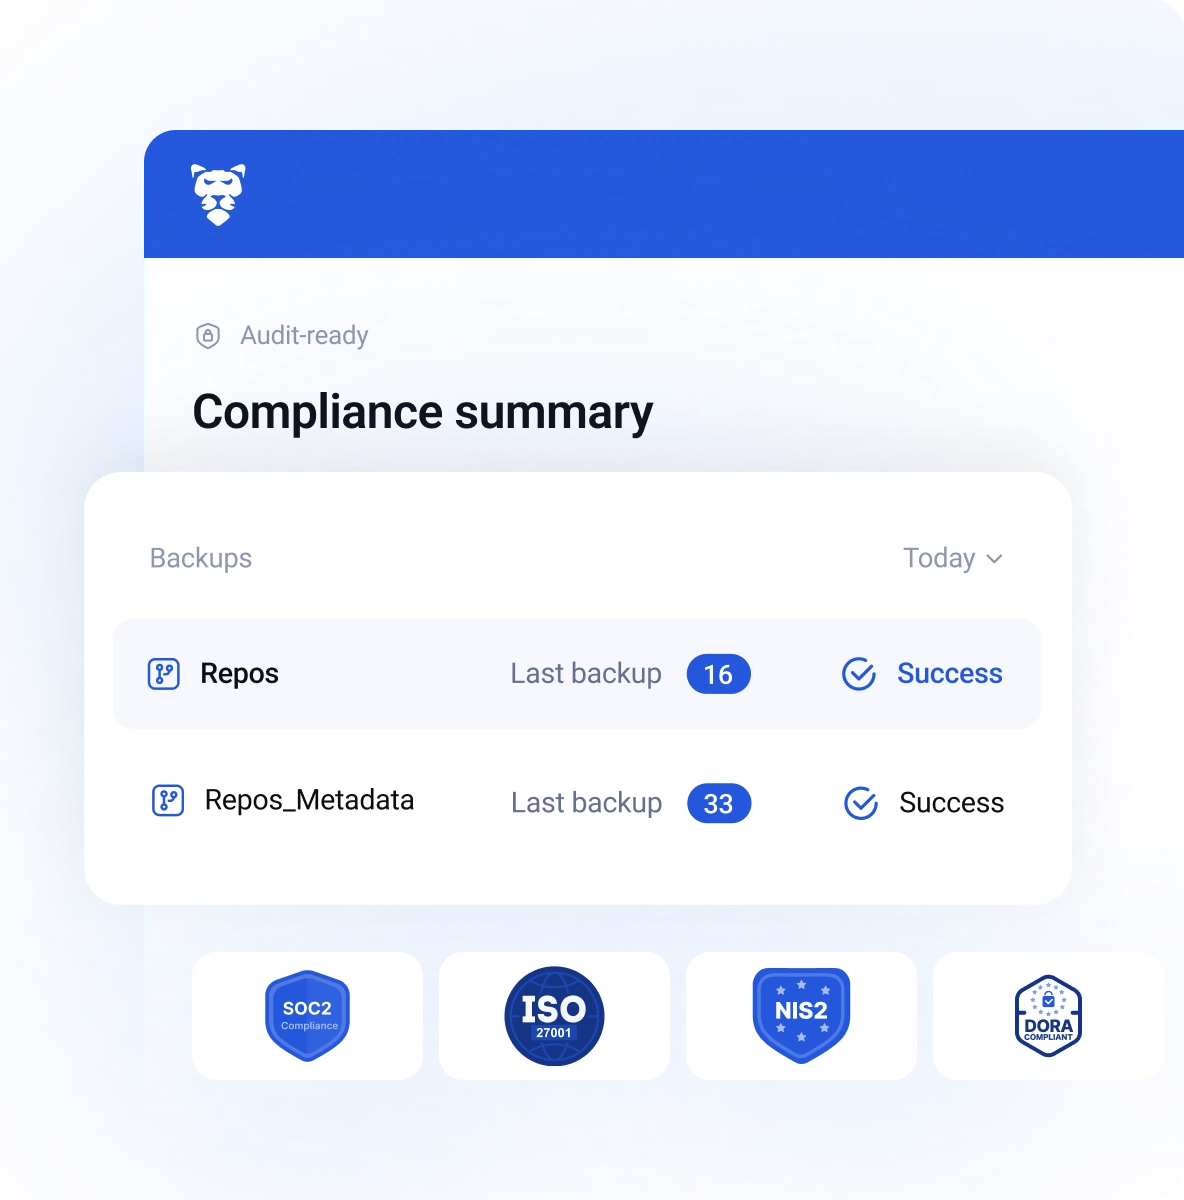

Die wichtigsten Faktoren beim Aufbau einer Compliance-gerechten Backup-Strategie. Die gewählte Lösung muss auf Flexibilität bei der Datenspeicherung und auf schnelle granulare Wiederherstellung ausgerichtet sein.

Der stärkste Schutz vor Datenveränderung oder -löschung. Speicherung mit einem WORM-Mechanismus (Write-Once-Read-Many) stellt sicher, dass Backups unveränderbar bleiben.

Dies gewährleistet einen durchgängigen Datenschutz. Zu den bewährten Verfahren gehören AES-256-Verschlüsselung für Daten im Transit und im Ruhezustand sowie RBAC (Role-Based Access Control).
GitProtect bietet eine robuste Backup-Lösung für Ihren DevOps-Stack und andere SaaS-Plattformen, darunter Jira, GitHub, Azure DevOps, Bitbucket, GitLab und mehr.

GitProtect setzt auf Zero-Knowledge-Verschlüsselung: Der Verschlüsselungscode und die Daten werden an verschiedenen Orten gespeichert, sodass unbefugter Zugriff auf Ihre Backups ausgeschlossen ist. Für zusätzliche Sicherheit authentifizieren Sie den Zugriff über einen externen Anbieter per SAML-Standard – und erfüllen so Ihre Verfahrensanforderungen.

Mit GitProtect legen Sie die Datenaufbewahrungsdauer frei fest oder bewahren Daten bei Bedarf unbegrenzt auf. Backup-Richtlinien können Replikation einschließen: Daten werden zunächst im primären Speicher gesichert und anschließend per Replikationsjob auf das sekundäre Ziel übertragen.

Kunden haben vollständige Flexibilität beim Speicherort ihrer Daten und erfüllen so jede Anforderung. GitProtect bietet unbegrenzten Cloud-Speicher und unterstützt darüber hinaus benutzerdefinierte Speicherlösungen – einschließlich Public Clouds, Private Clouds und On-Premise-Infrastruktur.

Laut Statistik sind manuelle Backups in der Regel sechs Monate alt – was bei einem Wiederherstellungsbedarf zu massivem Datenverlust führt. Eine durchdachte Backup-Automatisierung ist Ihre erste Verteidigungslinie gegen Datenverlust, denn die Richtlinie für die Backup-Häufigkeit bestimmt direkt den akzeptablen Recovery Point Objective (RPO).

Sichern Sie die Business Continuity Ihrer Entwicklungsteams und schützen Sie Ihr geistiges Eigentum vollständig. GitProtect bietet Disaster-Recovery-Funktionen für Daten in GitHub, Jira, Bitbucket, GitLab und anderen SaaS-Plattformen.

GitProtect bietet volle Flexibilität beim Grad der Wiederherstellungsgenauigkeit. Mit granularer Wiederherstellung zielen Sie gezielt auf bestimmte Daten und stellen diese nach jeder Störung wieder her – für vollständige Abdeckung aller Wiederherstellungsszenarien.

Verschaffen Sie sich auf einen Blick einen Überblick über Ihren Backup-Status – dank auditfähiger Ein-Klick-Berichte im PDF-Format.


GitProtect beinhaltet einen unbegrenzten Cloud-Speicher für Ihre Backup-Daten, während auch andere öffentliche oder private Cloud-Anbieter sowie der eigene On-Premises-Speicher des Kunden unterstützt werden.
Bei der Datenresidenz wählen Sie zwischen den Standorten USA, EU und Australien. Für spezifische Standortanforderungen passen wir die Lösung individuell an Ihre Bedürfnisse an.
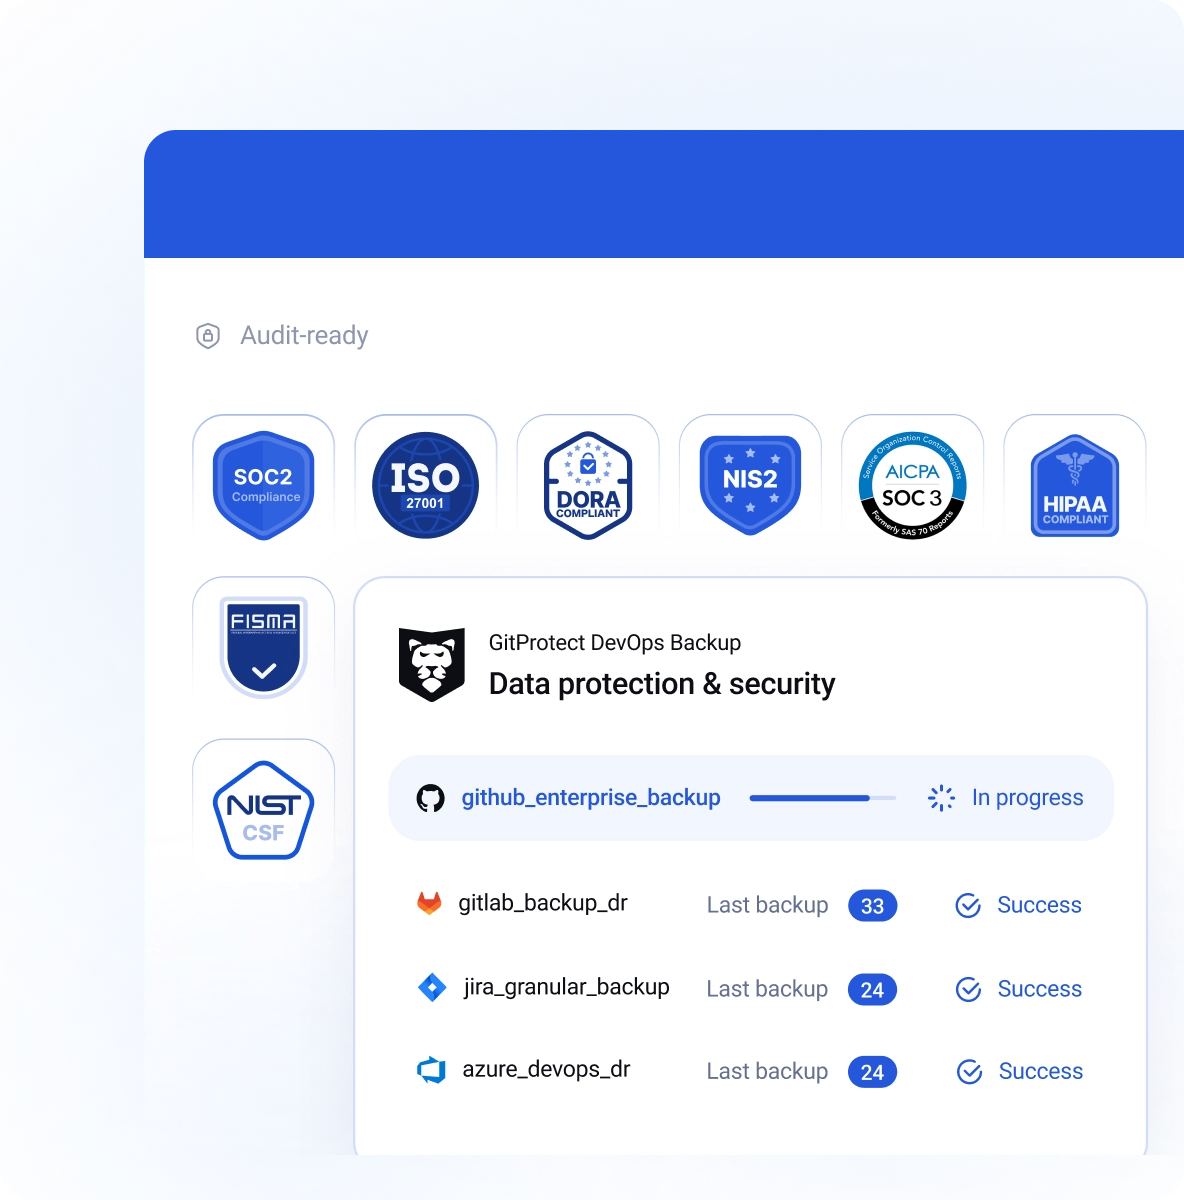

Als ISO-27001-zertifizierter Anbieter folgen wir einem umfassenden Rahmenwerk, um ein sicheres Informationssicherheits-Managementsystem zu pflegen und weiterzuentwickeln. Wir sind darauf vorbereitet, im Falle von Bedrohungen angemessen zu reagieren.

Wir haben geeignete Sicherheitsmaßnahmen und -kontrollen in den Bereichen Datensicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz implementiert. Dies unterstreicht unser Engagement, Ihre Compliance- und Zertifizierungsanforderungen zu unterstützen.

Mit dem Cloud-Speicher von GitProtect befinden sich Ihre Backup-Daten in sorgfältig ausgewählten, hochsicheren Rechenzentren in den USA oder der EU, die den höchsten Sicherheitsrichtlinien entsprechen – darunter ISO 27001, SOC 2 Type II, EN 50600, HIPAA, FISMA und weitere.

Erfahren Sie, wie GitProtect Ihre DevOps-Daten schützt
Demo anfordernMit GitProtect reduzieren Sie manuelle Statusprüfungen Ihrer Backups und vereinfachen die Vorbereitung auf Audits.
- Backup-Statusindikatoren mit gezielten Ansichten
GitProtect zeigt SLA, aktuelle Backup- und Wiederherstellungsaktivitäten sowie Compliance-relevante Informationen an einem Ort – so bewertet Ihr Team den Schutzstatus, ohne Daten manuell zusammenzuführen. Darüber hinaus ermöglicht die mehrstufige Übersicht, bestimmte Bereiche auf der passenden Detailebene zu prüfen.- Einheitliches Benachrichtigungsmanagement
GitProtect sendet Echtzeit-Benachrichtigungen auf Basis von Ergebnissen per E-Mail, Slack oder Webhooks – direkt in bestehende Workflows integriert. Automatisierte tägliche Zusammenfassungen und SLA-Berichte ersetzen manuelle Statusprüfungen und machen das Alerting transparent und audit-tauglich.- Automatisiertes SLA- und Compliance-Reporting
Technische Backup-Daten stehen als exportierbare, audit-fähige SLA-Berichte zur Verfügung, die den Schutzumfang über benutzerdefinierte Zeiträume nachverfolgen. Die automatisierte Bereitstellung von Leistungszusammenfassungen eliminiert den manuellen Aufwand für Audits und Quartalsreviews. Technische Teams und Führungskräfte erhalten kontinuierlichen Nachweis über Datenaktualität und langfristige Governance.GitProtect vereinfacht die Nachweisführung und Nachverfolgung von Verantwortlichkeiten für Backup- und Wiederherstellungsaktionen – für reibungslose Audits und die Erfüllung von Compliance-Anforderungen.
- Detailliertes Event-Logging und durchsuchbare Archive
Umfassende Aufzeichnungen von Systemereignissen und Aufgabenstatus liefern den granularen Kontext, der zur Rekonstruktion von Vorfällen und zur klaren Zuordnung von Verantwortlichkeiten erforderlich ist. Schnelles Filtern und automatisierte Archivierung ermöglichen rasche Untersuchungen und gewährleisten langfristige historische Transparenz ohne Leistungseinbußen.- Compliance-orientierte Zusammenfassungen
Eine einheitliche Übersicht über Abdeckung, Verschlüsselung und SLA-Status ermöglicht es auch nicht-technischen Stakeholdern, schnell zu prüfen, ob das Backup-Programm die wesentlichen Governance-Anforderungen erfüllt.- Audit-fähige Nachvollziehbarkeit
Exportierbare Berichte und detaillierte Aktivitätsprotokolle liefern dokumentierte Nachweise über Verantwortlichkeiten und vereinfachen Sicherheitsreviews sowie formale Audits in Unternehmen.Zugriffssteuerung ist ein wesentlicher Bestandteil des Datenschutzes und beeinflusst sowohl die Sicherheit als auch die Regulatory Compliance direkt. GitProtect vereinfacht diesen Prozess und stellt sicher, dass Ihre Backup-Umgebung strikt mit den etablierten Unternehmensrichtlinien zur Identitätsverwaltung übereinstimmt.
- SAML 2.0-Integration
GitProtect unterstützt SAML-basierte Identitätsintegration und bringt den Backup-Zugriff unter dieselben unternehmensweiten Identitätskontrollen, die auch andernorts eingesetzt werden.- Rollenzuweisung für SSO-Benutzer
Die SAML-Konfiguration unterstützt vordefinierte Berechtigungen und Rollenzuweisung, sodass Benutzer von Anfang an auf der richtigen Zugriffsebene landen.- Gruppen-Mapping-Unterstützung
Das SAML-Gruppen-Mapping von GitProtect wendet einheitliche Zugriffsrichtlinien auf ganze Gruppen an, anstatt Benutzer einzeln zu verwalten.- Zentralisierte Identitätsverwaltung
Die Identitätsintegration reduziert die Abhängigkeit von einer separaten lokalen Zugriffsverwaltung und erleichtert das Onboarding und Offboarding.WORM steht für Write Once, Read Many. Es handelt sich um eine Datenspeichertechnologie, die sicherstellt, dass ein Backup nach dem Schreiben auf das Speichermedium nicht verändert, überschrieben oder gelöscht werden kann, bis ein vordefinierter Aufbewahrungszeitraum abgelaufen ist. In GitProtect wird dies häufig über S3 Object Lock oder den eigenen proprietären Cloud-Speicher realisiert. Anders als Standard-„Nur-Lesen“-Einstellungen, die ein Administrator potenziell deaktivieren könnte, wird WORM auf Speicherebene erzwungen – und macht es physisch wie logisch unmöglich, die Daten zu verändern.
Diese Technologie ist ein Grundpfeiler des modernen Ransomware-Schutzes. Da Ransomware Daten verschlüsselt oder löscht, fungiert WORM-konformer Speicher als uneinnehmbare Schatzkammer. Selbst wenn ein Angreifer Zugriff auf Ihre Backup-Software erlangt, kann er die Backups nicht „vernichten“, weil der Speicheranbieter die Löschung selbst ablehnt. So steht Ihnen stets eine saubere Originalkopie Ihrer GitHub- oder Jira-Daten zur Wiederherstellung zur Verfügung.
Den vollständigen Leitfaden zu WORM-Speicher finden Sie auf dem GitProtect-Blog.
AES-256-Verschlüsselung bildet die „unknackbare“ Sicherheitsebene für Sicherheitsmodelle. Sie gilt als Goldstandard für den Datenschutz und wird von Banken und Behörden weltweit eingesetzt. Mit GitProtect werden Ihre Daten sowohl während der Übertragung (beim Transfer z. B. von GitHub/Jira zum Speicher) als auch im Ruhezustand (im Speicher) verschlüsselt.
AES-256 mit Ihrem eigenen Verschlüsselungsschlüssel stellt sicher, dass nur Sie den „Hauptschlüssel“ zu den Daten besitzen. Selbst wenn der Speicheranbieter oder ein Dritter auf Ihre Dateien zugreifen würde, wären die Daten unlesbar. So schützen Sie Ihre Datenprivatsphäre und stellen sicher, dass Ihr geistiges Eigentum – wie Quellcode und Projektmanagementdaten – vertraulich und geschützt bleibt.
Mehr über bewährte Verfahren zur DevOps-Sicherheit erfahren Sie auf dem GitProtect-Blog.


