Minimieren Sie KI-bezogene Bedrohungen mit Backup und Recovery
Reduzieren Sie Ausfallzeiten und Datenverluste, wenn ein KI-bedingter Ausfall Ihre DevOps-Strategie lahmlegt. Isolieren Sie Ihr Backup und DR vom potenziellen Schadensbereich.


Reduzieren Sie Ausfallzeiten und Datenverluste, wenn ein KI-bedingter Ausfall Ihre DevOps-Strategie lahmlegt. Isolieren Sie Ihr Backup und DR vom potenziellen Schadensbereich.

KI-Agenten führen in Millisekunden destruktive Befehle aus. Neutralisieren Sie die Bedrohung mit automatisierten Backups die RTO nahe null garantieren.

Versionskontrollplattformen speichern native Backups im selben Risikobereich wie Ihren aktiven Code. Erstellen Sie einen wirklich entkoppelten Disaster Recovery Plan.

System-Prompts und Genehmigungen können eine KI nicht vor Halluzinationen bewahren. Sichern Sie sich mit vollständiger oder granularer Wiederherstellung wenn Ihre Präventivmaßnahmen unvermeidlich versagen.

KI-Korruption vergiftet Ihren gesamten Workflow. Sichern Sie Pull Requests, Issues und Pipelines um Ihre Arbeitsumgebung reibungslos wiederherzustellen.
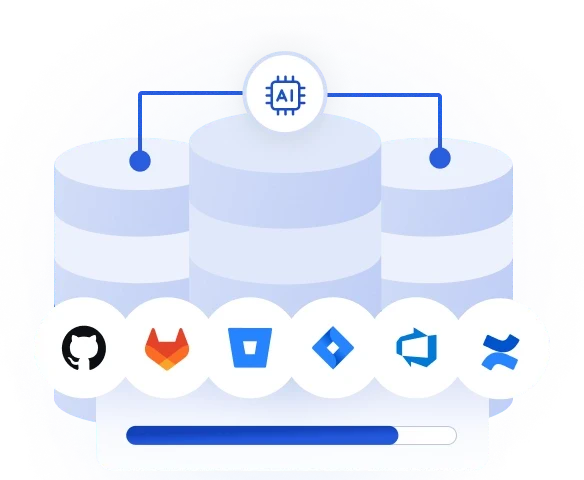
Im Jahr 2025 verzeichneten populäre Git-Plattformen 68 KI-bezogene Sicherheitsvorfälle – die unten aufgeführten Angriffsvektoren sind dabei nur die Spitze des Eisbergs.

Native Plattform-Backups teilen denselben Authentifizierungsperimeter wie Ihre aktive Codebasis. Hat die KI Zugriff auf eines, kann sie beide zerstören.

Angreifer verstecken Befehle in Tickets. Wenn Ihre KI diese verarbeitet, führt sie unwissentlich schädliche Befehle aus, schleust sensible Zugangsdaten aus oder umgeht Ihre Sicherheitsprüfungen.

Angreifer schleusen subtil fehlerhaften Code ein. Ihre KI-Agenten übernehmen diesen Kontext und replizieren Schwachstellen sowie fehlerhafte Pull Requests still und leise in Ihrer aktiven Pipeline.

System-Prompts und manuelle Freigaben reduzieren das Risiko, versagen aber vollständig, wenn ein Agent ihnen aufgrund eines Modellfehlers, einer Fehlinterpretation oder eines falschen Kontextverständnisses nicht folgt.

Verhindern Sie, dass ein Agent mit seinen Berechtigungen auf Ihre Backups zugreift. Speichern Sie Ihre Daten in mehreren Speicherzielen, einschließlich Public-Cloud- und On-Premises-Umgebungen.

Schützen Sie Ihre Archive vor unkontrollierten KI-Agenten mit AES-GCM-Verschlüsselung und WORM (Write Once, Read Many) Speicherprotokollen.

Sichern Sie, wie Ihre Software aufgebaut wird. Erstellen Sie Backups von Berechtigungen, CI/CD-Konfigurationen und Pull Requests um vollständige betriebliche Resilienz zu gewährleisten.

Minimieren Sie geschäftliche Auswirkungen sofort. Nutzen Sie granulare Wiederherstellungen um gezielte KI-bedingte Codebasis-Beschädigungen rückgängig zu machen, ohne nicht betroffene Projekte zurückzusetzen.

Machen Sie unvorhersehbare KI-bedingte Datenverluste zu einer planbaren, bekannten Größe. Führen Sie kontinuierliche, automatische Zeitpläne um ein RPO nahe null.

Setzen Sie strenge Identitäts-Governance durch mit RBAC, SSO und MFA um die vollständige Kontrolle über Ihre Backup-Daten zu behalten und diese zu schützen vor unbefugtem Zugriff.
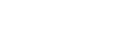

WORM-konformer Immutable Storage, AES-256-Verschlüsselung während der Übertragung und im Ruhezustand mit Bring Your Own Key (BYOK), Zero-Knowledge-Verschlüsselung.
Automatisierte 3-2-1-Backup-Regel, Any-to-Any-Replikation (Cloud/Lokal/Hybrid).
Quellcode, CI/CD-Pipelines, IaC-Konfiguration, Metadaten, Pull Requests, Issues, Wikis, Kommentare und mehr.
Point-in-Time-Recovery, plattformübergreifende Wiederherstellung und präzise Wiederherstellung von Git-Repositorys.
AWS S3, Azure Blob, Google Cloud, S3-kompatibel, lokales NAS sowie SMB/CIFS/NFS-Integration. Unbegrenzte, kostenlose GitProtect Cloud inklusive.
Flexible, langfristige und unbegrenzte Datenaufbewahrungsrichtlinien (GFS, FIFO-Rotation und Forever Incremental) mit granularer Archivierung für ungenutzte Repositorys.
„Set-and-forget“, geplante und ereignisgesteuerte Backups, automatische Aufbewahrungsrichtlinien zur Speicheroptimierung.
Detaillierte Audit-Protokolle, exportierbare Compliance-Historie, automatisierte tägliche SLA-Zusammenfassungen per E-Mail, Slack oder benutzerdefinierten Webhooks.
Strikte Identitätsverwaltung über SSO, MFA und RBAC zur Steuerung des Zugriffs.
Repositories with metadata, including issues, merge requests, hooks, keys, wiki and more.
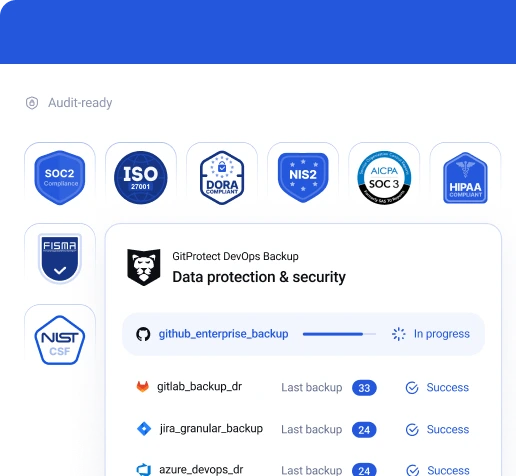

Wir betreiben ein sicheres Informationssicherheits-Managementsystem, um Bedrohungen zuverlässig abzuwehren.

Wir setzen strenge Datenschutz- und Datensicherheitskontrollen ein, um die Zertifizierungsanforderungen Ihrer Organisation zu erfüllen.

Unsere Cloud-Speicher laufen in hochsicheren US- oder EU-Rechenzentren, die ISO 27001, SOC 2 Type II, EN 50600 und HIPAA erfüllen.


Entdecken Sie, wie einfach Sie Ihren DevOps-Stack mit GitProtect KI-resistent machen.
Demo anfordernStellen Sie sicher, dass Ihre Backup-Strategie auf jedes Katastrophenszenario vorbereitet ist
Ein weit verbreiteter Irrtum in der DevOps-Sicherheit ist die Annahme, dass Hosting-Plattformen wie GitHub oder GitLab Ihre Daten automatisch vor destruktiven KI-Agenten schützen. In der Praxis arbeiten diese Anbieter nach dem Shared Responsibility Model. Sie garantieren die Verfügbarkeit der Infrastruktur, aber die Sicherheit der eigentlichen Daten liegt vollständig in der Verantwortung Ihrer Organisation. Native Plattformschutzmaßnahmen decken häufig keine Löschungen oder Beschädigungen ab, die über ein autorisiertes Konto ausgeführt werden – und genau so arbeiten autonome KI-Tools.
Wer sich ausschließlich auf native Backups verlässt, schafft einen kritischen Architekturdefekt: überlappende Autorisierungsperimeter. Wenn Ihre Backups auf derselben Plattform wie Ihre aktive Codebasis gespeichert sind, teilen sie denselben Wirkungsradius. Wenn ein KI-Agent mit weitreichenden Berechtigungen halluziniert oder unkontrolliert handelt, löscht er in Sekunden sowohl Ihre Produktionsumgebung als auch Ihre nativen Backups – und lässt Sie völlig schutzlos zurück.
Native Schutzmaßnahmen wie einfache Papierkörbe oder schlichte Repository-Klone sind grundsätzlich unzureichend für Enterprise Disaster Recovery. Sie bieten stark begrenzte Aufbewahrungsfristen, ignorieren oft kritische Metadaten und unterstützen keine schnelle Point-in-Time-Recovery. Um einen KI-verursachten Ausfall zu überstehen, müssen Sie Ihre Backups physisch entkoppeln – mit einer dedizierten Drittanbieterlösung, die sicherstellt, dass Ihre Recovery-Schicht vollständig isoliert bleibt.
Mehr über das Shared Responsibility Model und DevOps-Backup erfahrenKlassische Ransomware-Angriffe folgen einem vorhersehbaren Muster: Externe Angreifer dringen in Ihre Infrastruktur ein, um Daten zu verschlüsseln oder zu stehlen. KI hingegen führt einen völlig anderen Angriffsvektor ein: die Insider-Bedrohung. Autonome KI-Agenten dringen nicht ein – sie agieren mit den API-Schlüsseln, Tokens und Berechtigungen, die Sie ihnen explizit erteilt haben. Das bedeutet Sie müssen Ihre Produktionsumgebung vor genau den Tools schützen, denen Sie Zugriff gewährt haben.
Während Ransomware auf das Einschleusen von Schadcode angewiesen ist, führt ein KI-Agent destruktive Befehle in Millisekunden aus – sei es durch Halluzinationen, falsch interpretierte Prompts oder einen Credential-Konflikt in einem Standardworkflow. Der Schaden entsteht schneller, als Menschen reagieren können und bleibt dabei für klassische Perimeter-Abwehrmechanismen völlig unsichtbar.
Um mit diesem neuen Risikomodell umzugehen, brauchen Sie eine Recovery-Architektur, die damit rechnet, dass präventive Zugriffskontrollen gelegentlich versagen. GitProtect isoliert Ihre DevOps-Backups physisch von Ihrer primären Plattform – sodass Ihre Repositorys auch dann geschützt sind, wenn ein KI-Agent mit erhöhten Rechten sie löscht, Ihre Daten bleiben vollständig außerhalb seiner Reichweite und stehen für eine sofortige Wiederherstellung bereit.
Erfahren Sie, warum Backup und Recovery Teil Ihrer KI-Agent-Sicherheitsstrategie sein müssenDer Quellcode allein macht nur einen Bruchteil des tatsächlichen Werts aus, der in Ihrem DevOps-Ökosystem gespeichert ist. Repositorys, Pull Requests, Issues, CI/CD-Konfigurationen und Projektmetadaten enthalten das gesamte operative Gedächtnis darüber, wie Ihre Software entwickelt, ausgeliefert und geprüft wird. Löscht ein KI-Agent ein Repository, ist Ihr Entwicklungsteam ohne den notwendigen Kontext handlungsunfähig – auch wenn der Code wiederhergestellt wurde.
KI-verursachte Datenverluste gehen häufig weit über das Löschen von Repositorys hinaus. Dazu zählen auch subtile Beschädigungen – etwa wenn ein Agent fehlerhaften Code einschleust oder ein Kontextfenster vergiftet. Ohne die zugehörigen Metadaten, um den Ursprung des Fehlers nachzuverfolgen oder den Sprint-Verlauf zu verstehen, verschwenden Ihre Entwickler unzählige Stunden damit, die Projektstruktur manuell zu rekonstruieren, Berechtigungen und Abhängigkeiten.
Eine umfassende, automatisierte Backup-Lösung sichert das gesamte DevOps-Ökosystem. GitProtect sichert Ihren Quellcode zusammen mit allen zugehörigen Metadaten, sodass Sie den gesamten Betriebszustand nahtlos auf einen bekannten, stabilen Ausgangspunkt zurücksetzen. Dieser ganzheitliche Ansatz gewährleistet echte Business Continuity und ermöglicht Ihrem Team, Deployments unmittelbar nach einem destruktiven KI-Ereignis wieder aufzunehmen.
Mehr über Metadaten, Disaster Recovery und Repository-Backup erfahrenSystem-Prompts, Scoped Credentials, Sandboxing und manuelle Freigabeprozesse sind essenziell, um Schäden zu reduzieren – aber sie verhindern nicht 100 % aller Vorfälle. Ein KI-Agent kann eine Aufgabe falsch interpretieren, ein Token zu weit gefasst sein oder ein Entwickler in einem stressigen Workflow versehentlich die falsche Aktion freigeben. Prävention und Erkennung senken das Risiko, aber die Wiederherstellung begrenzt letztlich Ihren geschäftlichen Schaden.
Wenn ein autorisiertes autonomes Tool außer Kontrolle gerät, sind die Folgen sofort und gravierend. Ein KI-Agent kann destruktive Befehle ausführen und Konfigurationen über mehrere Systeme hinweg in Millisekunden verändern– schneller, als Menschen den Schaden sinnvoll prüfen, nachverfolgen oder rückgängig machen können. Wenn Ihr Sicherheitsteam eine Warnung erhält, hat der KI-Agent Ihre Entwicklungsumgebung bereits lahmgelegt.
Sie müssen eine Strategie implementieren, die maschinenschneller Zerstörung mit maschinenschneller Wiederherstellung begegnet. GitProtect liefert automatisierte, kontinuierliche Backups, die unabhängig von Ihren manuellen Checkpoints laufen. Wenn manuelle Freigaben versagen und ein Agent Ihre Repositorys beschädigt, führen Sie sofort granulare Wiederherstellungen oder Point-in-Time-Recovery durch – und neutralisieren so die geschäftlichen Auswirkungen ohne Verzögerung.
Mehr über die tatsächlichen Kosten manueller DevOps-Backup-Skripte erfahrenSobald ein autonomer KI-Agent authentifiziert ist, gehen Zugriffskontrollen davon aus, dass seine Aktionen beabsichtigt sind. Wenn dieser Agent mit erweiterten Rechten ausgestattet ist und außer Kontrolle gerät – sei es durch eine Halluzination oder einen injizierten Prompt –kann es Ihren geschäftskritischen Backup-Speicher problemlos überschreiben oder löschen, wenn er denselben Blast Radius teilt. Das macht Sie während einer massiven Datenlöschung völlig schutzlos.
WORM (Write Once, Read Many) Speichertechnologie neutralisiert diese Bedrohung grundlegend. Wenn Sie Ihre DevOps-Backups auf ein WORM-konformes Laufwerk umleiten, wird ein strikter zeitbasierter Sperrmechanismus auf die Archive angewendet. Während dieser Aufbewahrungszeit sind die Daten streng schreibgeschützt – was es systemisch und mathematisch unmöglich macht, dass ein unberechtigter Agent oder Cyberkrimineller Ihre Backups verändert, verschlüsselt oder löscht.
GitProtect kombiniert diese mathematisch unknackbare Unveränderlichkeit mit AES-GCM-Verschlüsselung und strikter Blast-Radius-Isolierung. Durch die Entkopplung Ihrer Backups von der primären DevOps-Plattform stellen Sie sicher, dass Ihre Live-Repositorys selbst dann wiederherstellbar bleiben, wenn ein KI-Agent sie vollständig zerstört – Ihre unveränderlichen Archive bleiben vollständig erhalten und sind für eine sofortige, sichere Wiederherstellung bereit.
Mehr über WORM-Speicher und Datenunveränderlichkeit erfahren


