Die wahren Kosten von Bedrohungen in der Automobilindustrie

 8 Min. Lesezeit


19,5 % der Befragten standen innerhalb von 2 Stunden Ausfallzeit vor einer Krise – sichere Pipelines sind daher unverzichtbar. Erfahren Sie, wie Branchenführer unveränderliche DevOps-Backups einsetzen.
Da Ransomware und Lieferkettenrisiken die Just-in-Time-Fertigung bedrohen, müssen Automobilhersteller unveränderliche DevOps-Recovery-Frameworks einführen, um kostspielige Ausfallzeiten zu vermeiden und Compliance sicherzustellen.
Die Automobilindustrie hat sich laut dem GitProtect Lab zu einem der am stärksten angegriffenen Sektoren entwickelt – 2026 DevOps Threats Unwrapped Report. In diesem Forschungsartikel analysieren wir die kritischsten Risiken für Automobilunternehmen und zeigen auf, welche Maßnahmen sie ergreifen müssen, um sensible Daten zu schützen und den Betrieb stabil zu halten.
PROFIL DER BEFRAGTEN
Für diese Erkenntnisse haben wir Automobilexperten mit unterschiedlichen operativen Hintergründen befragt. Die größte Gruppe – 29 % – waren Anbieter von Automobil-Software, DevOps oder Technologie. Hinzu kamen Vertreter aus Ingenieur-, Test- und Designberatungen – 27,5 %, Mobilitäts-, Flotten- und Logistikbetreiber – 21 %, Tier-1- und Tier-2-Zulieferer – 14 % sowie Erstausrüster – 8,5 %.
Die erweiterte Lieferkette als ungeschützter Einstiegspunkt
In einem Ökosystem, in dem moderne Fahrzeuge im Grunde „Computer auf Rädern“ sind und intelligente Fabriken hochgradig vernetzt agieren, ist die Cybersicherheit einer Organisation nur so stark wie ihr schwächster Zulieferer. Angreifer verschwenden selten Zeit damit, einen stark gesicherten OEM direkt anzugreifen. Stattdessen nehmen sie Tier-1-, Tier-2- oder sogar Tier-3-Software-, Komponenten- und Engineering-Anbieter ins Visier.
Bei der Bewertung der Cybersicherheitslage von Tier-1- und Tier-2-Zulieferern 2 von 5 Befragten gaben an, aktive, kollaborative Penetrationstests an gemeinsamen Software- oder Hardwarekomponenten durchzuführen. Allerdings:
 fordern nur 14,5 % unabhängige Audits durch Drittanbieter, (z. B. TISAX-, CSMS-, ISO/SAE 21434- oder ISO 26262-Zertifizierung) für alle kritischen Lieferanten.
- 9,5 % gaben zu, keinen formalen oder standardisierten Prozess zu haben für die Überprüfung der Lieferantensicherheit.
Diese Herausforderung verschärft sich noch, wenn Unternehmen mit externen Engineering-Design- oder Crashtestpartnern zusammenarbeiten und sicherstellen müssen, dass gemeinsam genutzte Validierungsunterlagen geschützt bleiben. In unserer Studie schreiben fast 2 von 3 Befragten strenge Kontrollen vor – entweder indem sie von Partnern anerkannte Branchenzertifizierungen wie TISAX oder ISO 27001 verlangen, alle geteilten Daten ausschließlich auf internen, geprüften Kollaborationsplattformen speichern, oder beides gleichzeitig.
Dennoch bestehen erhebliche Governance-Lücken: Fast 1 von 4 Führungskräften in der Automobilbranche verlässt sich vollständig auf das Vertrauen in die internen Sicherheitsrahmen ihrer Partner,, während 9 % über keinen standardisierten Validierungsprozess verfügen und die Datenweitergabe ad hoc, von Fall zu Fall durch einzelne Teams geregelt wird.
KEY TAKEAWAY
1 in 10 automotive leaders operate on pure blind faith, lacking any standardized process to validate third-party risk.
Reale Fallbeispiele für Supply-Chain-Vorfälle
Aktuelle Ereignisse zeigen, warum Lieferantensicherheit ernst genommen werden muss. Im April 2026 bestätigte der japanische Automobilhersteller Nissan einen Cybersicherheitsvorfall mit Beteiligung eines Drittanbieters. Bedrohungsakteure der Gruppe Everest behaupteten, ein Dateiübertragungssystem infiltriert zu haben, das von einem Anbieter für nordamerikanische Nissan- und Infiniti-Händler genutzt wurde, wobei 910 GB Daten exfiltriert wurden, darunter Kunden- und Händlerinformationen, laut The Record.
Ein Nissan-Sprecher merkte an, dass sie 'keine Hinweise darauf gefunden, dass Nissan-Systeme kompromittiert oder Kundendaten abgerufen oder gefährdet wurdenverdeutlicht der Vorfall die anhaltenden operativen und reputationsbezogenen Risiken, die mit weitreichenden Lieferketten verbunden sind.
Einen Monat zuvor, vor den Cybersicherheitsvorfällen bei Nissan, im März 2026, meldete die Mazda Motor Corporation einen Sicherheitsvorfall in einem internen Lagerverwaltungssystem für Teile aus Thailand. Wie Bleeping Computer berichtete, hat der Vorfall 692 Datensätze mit beruflichen Kontaktdaten und IDs von Mitarbeitern und Geschäftspartnern offengelegt, wobei keine Kundendaten kompromittiert wurden. Mazda bestätigte zwar, dass kein Missbrauch festgestellt wurde, rief betroffene Personen jedoch dazu auf, bei potenziellen Phishing-Versuchen wachsam zu bleiben.
 BEWÄHRTE VERFAHREN
Um kostspielige anbeterbedingte Sicherheitsverletzungen zu verhindern, müssen Automobilunternehmen die Sicherheit von Drittanbietern mit derselben strengen Governance und Echtzeit-Überwachung behandeln wie ihre internen Systeme.
Ein weiterer Anwendungsfall: Laut Reuters startete 2024 eine Hackergruppe einen Ransomware- Cyberangriff auf den SaaS-Anbieter CDK Globalund forderte Millionen als Lösegeld, um dessen Softwaresysteme wiederherzustellen. Der mehrtägige Ausfall zwang über 15.000 Autohändler in Nordamerika, auf manuelle Geschäftskontinuitätsprozesse umzustellenund störte den Verkauf, die Finanzierung und den Servicebetrieb erheblich. Einige Automobilhändlergruppen wie Sonic Automotive und Penske Automotive meldeten Auswirkungen auf ihren Betrieb. Dies verdeutlicht die erheblichen Lieferkettenrisiken, die mit Drittanbieter-Händlermanagementsystemen verbunden sind..
Wie diese Vorfälle zeigen, kann die Abhängigkeit von Drittanbieter-Tools zu schwerwiegenden Betriebsunterbrechungen und Datenverletzungen führen. In unserer Studie haben wir festgestellt, dass zwar nur 26 % der Befragten modernes Zero Trust Network Access für Betriebstechnologie implementiert haben, aber ein alarmierender 37% setzen noch immer auf risikoreiche Zugriffsmethoden, wie die Vergabe dauerhafter, uneingeschränkter Unternehmens-VPN-Zugänge oder die Nutzung generischer, geteilter Anbieterkonten mit minimaler Protokollierung.
Drittanbieter-Fernzugriff in der Automotive-OT
Wie Automobilunternehmen den Anbieterzugriff auf kritische Produktdaten steuern
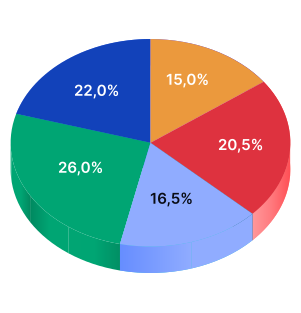
- Standard-VPNs mit dauerhaftem, uneingeschränktem Zugriff
- Spezialisierte OT-Tools mit Zero Trust Access (ZTNA)
- Nur physische Anlagensicherheit; Fernzugriff nicht gestattet
- Standardmäßig deaktiviert; manuell während der Wartung aktiviert
- Generische Anbieterkonten mit minimalem Logging
Die übrigen Unternehmen setzen zwar auf strikte Maßnahmen – 16,5 % über manuelle Genehmigungen durch Ingenieure oder 20,5 % über physische Air-Gap-Sicherheit –, doch die weit verbreiteten unkontrollierten Außenzugriffe hinterlassen eine riesige, ungeschützte Angriffsfläche im Kern des intelligenten Fertigungsbetriebs.
Schwachstellen in Code-Repositorys und SBOM-Transparenz
Was passiert, wenn Software-Repositorys oder Drittanbieter-Codebibliotheken kompromittiert werden? Beim Schutz von Software-Defined-Vehicle-Code und CI/CD-Pipelines vor Quellcode-Exfiltration ist die Automobilindustrie gefährlich gespalten zwischen moderner Zero-Trust-Durchsetzung und blindem Vertrauen:
- 36 % setzen auf robuste Defense-in-Depth durch striktes Role-Based Access Control, Code-Signing und kontinuierliches Leak-Detection-Scanning.
- 21,5 % isolieren Code in abgesicherten Virtual Desktop Infrastructures (VDIs), die lokale Code-Downloads blockieren.
- 23 % verlassen sich ausschließlich auf einfache Passwort- oder MFA-Kontrollen und erlauben Entwicklern gleichzeitig, Quellcode frei auf lokale Rechner herunterzuladen.
- 15 % setzen in erster Linie auf Geheimhaltungsvereinbarungen und das Verantwortungsbewusstsein der Entwickler.
- während 4,5 % zugeben, dass die Sicherheit ihrer DevOps-Pipeline vollständig unkontrolliert ist.
Erschwerend kommt hinzu, dass unmittelbare Transparenz über Software-Abhängigkeiten überraschend selten ist. Nur 31 % der Befragten können eine kompromittierte Komponente sofort nachverfolgen mithilfe einer automatisierten, zentralen Software Bill of Materials. Die große Mehrheit – 44,5 % – verliert 24 bis 48 Stunden durch manuelle Suche in der Dokumentation, und 12 % benötigen eine volle Woche für organisationsinternen Abstimmungsaufwand. Noch besorgniserregender: 1 von 8 Führungskräften gibt zu, dass sie keinen Weg haben, spezifischen Anbietercode bestimmten Fahrzeugsystemen zuzuordnen, wodurch die Komponentenverfolgung vollständig in den Händen von Drittanbietern liegt.
Betriebliche Resilienz und die tatsächlichen Kosten von Ransomware
Ransomware-Gruppen agieren in den letzten Jahren zunehmend aggressiver. Bedrohungsakteure verschlüsseln nicht mehr nur operative Daten – sie nutzen doppelte Erpressung, indem sie damit drohen, vertrauliche Unternehmensdaten zu veröffentlichen, wenn ihre Forderungen ignoriert werden. Automobilhersteller sind zu bevorzugten Zielen geworden, weil ihre Just-in-Time-Produktionsmodelle keine Betriebsausfälle tolerieren – ein Ausfall kostet mehrere Millionen Dollar pro Stunde.
In unserer Studie haben wir Fachleute aus der Automobilindustrie gefragt, wie gut lokale Werksleiter darauf vorbereitet sind, den Montagebetrieb aufrechtzuerhalten, wenn ihr Manufacturing Execution System durch einen Ransomware-Angriff lahmgelegt wird.
Die Ergebnisse zeigen eine besorgniserregende Lücke in der betrieblichen Resilienz: 55,5 % der Befragten gaben an, nur mäßig oder gar nicht vorbereitet zu sein. Das zeigt, dass Disaster Recovery-Pläne in vielen Organisationen nur auf dem Papier existieren oder bei einem echten Ransomware-Angriff völlig fehlen.
Darüber hinaus 12 % der Befragten gaben an, dass ihre Backups weiterhin mit dem primären Netzwerk verbunden sind oder dass kein zentrales Backup-System für technische Entwürfe und Fertigungskonfigurationen vorhanden ist – und sie damit für eine seitliche Ransomware-Ausbreitung besonders anfällig macht.
KEY TAKEAWAY
5 in 9 respondents express uncertainty about their ability to fully restore critical operations following an attack.
Reale Vorfälle verdeutlichen die verheerenden Folgen dieser Sicherheitslücken. So erlitt im Jahr 2024 Hyundai Motor Europe einen Cyberangriff durch die Ransomware-Gruppe Black Basta, die behauptete, 3 TB an Unternehmensdaten exfiltriert zu haben. Der Vorfall wurde zunächst als IT-Problem beschrieben; Bleeping Computer berichtete später, dass durch geleakte interne Ordnerstrukturen vertrauliche Dateien aus den Bereichen Recht, HR, Vertrieb, Buchhaltung und IT offengelegt wurden.
Ein weiterer, noch jüngerer aufsehenerregender Ransomware-Angriff ereignete sich 2025: Der britische Luxusautohersteller Jaguar Land Rover war von zwei schwerwiegenden Cybervorfällen betroffen. Im März 2025 griffen Angreifer der Ransomware-Gruppe HELLCAT auf die Atlassian-Jira-Umgebung von JLR zu und nutzten dabei Zugangsdaten, die Jahre zuvor durch Infostealer-Malware gestohlen worden waren. Laut Cyber Security News blieben diese Zugangsdaten lange nach dem ersten Einbruch gültig. Den Angreifern gelang es, rund 350 GB Daten zu exfiltrieren, darunter interne Dokumente, Quellcode, Jira-Issues und Mitarbeiterdaten.
Noch im selben Jahr erlitt JLR einen weiteren Cyberangriff bei dem sensible Lohn- und Gehaltsdaten, Sozialleistungsinformationen sowie personenbezogene Daten aktueller und ehemaliger Mitarbeitender kompromittiert wurden. Laut Technadu zwang der Vorfall zu einem Werkssstillstand von über einem Monat, was zu einem finanziellen Fehlbetrag führte von über 890 Millionen US-Dollar und Folgewirkungen in der gesamten britischen Automobilzulieferkette auslöste.
Das extrem enge Überlebensfenster
Ausfallzeiten gehören zu den kritischsten Bedrohungen für die Automobilindustrie. Angesichts der starken Abhängigkeit des Sektors von JIT-Zeitplänen überleben 95,5 % der Unternehmen keinen operativen Ausfall von mehr als drei Tagen ohne schwerwiegende Händlerstrafen und nicht wiederherstellbare finanzielle Verluste zu riskieren.
KEY TAKEAWAY
19.5% of automotive organizations face an immediate crisis within two hours of downtime.
Tatsächlich steht fast jedes fünfte Unternehmen unmittelbar vor einer Krise bereits innerhalb von zwei Stunden nach einem Ausfall. Weitere 39,5 % halten nur zwischen 2 und 12 Stunden durch bevor nachgelagerte Distributionsnetzwerke zusammenbrechen. Dabei können 28 % einen Ausfall auf 12–24 Stunden ausdehnen indem sie physische Lagerpuffer nutzen, und 8,5 % tolerieren Verzögerungen von 1 bis 3 Tagen. Lediglich 4,5 % der Unternehmen arbeiten mit Geschäftsmodellen, die unabhängig genug von engen Zeitplänen sind, um Ausfälle von mehr als drei Tagen zu überstehen.
Bei der Bewertung der operativen Resilienz im Rahmen von Business-Continuity-Übungen stoßen die meisten Automobilunternehmen auf erhebliche Verzögerungen bei der Wiederherstellung:
- nur 23 % stellen vollständig wieder her die Golden-Image-Vorlagen und Konfigurationsdaten einer kompromittierten Fabrik in unter 4 Stunden mithilfe automatisierter Pipelines.
- 46,5 % benötigen zwischen 4 und 24 Stunden, da ihre Wiederherstellungsabläufe weitgehend manuell ablaufen.
- 8 % gaben an, noch nie eine vollständige Wiederherstellungsübung durchgeführt zu haben für die Operational-Technology-Daten einer gesamten Produktionsanlage – womit ihre tatsächlichen Wiederherstellungsfähigkeiten vollständig ungetestet bleiben.
KEY TAKEAWAY
Nearly 1 out of every 2 automotive organizations need up to 24 hours to manually restore their critical data.
Wichtige bewährte Verfahren für den Automotive-DevOps-Backup zur Stärkung strategischer Resilienz
Da Automobilunternehmen ihre Software-Defined-Vehicle-Initiativen ausweiten, erfordert die Absicherung der zugrunde liegenden Software-Lieferkette mehr als grundlegende Code-Backups. Moderne DevOps-Umgebungen – von GitHub und GitLab über Azure DevOps bis hin zum Atlassian-Stack – verlangen umfassenden Schutz auf Enterprise-Niveau.
Um ein belastbares Disaster-Recovery-Framework aufzubauen, das Ransomware und Störungen durch Dritte standhält, sollten Sicherheits- und IT-Verantwortliche in der Automobilindustrie ihre Backup-und-Recovery-Systeme anhand von vier Kernfähigkeiten bewerten:
#1 Vollständiger Umfang und Metadatengranularität
Full-Stack-DevOps-Abdeckung
Um auf jeden Ausfall vorbereitet zu sein, sollten Automobilunternehmen sicherstellen, dass Backups nicht nur den Quellcode erfassen, sondern das gesamte DevOps-Ökosystem – einschließlich Pull Requests, Pipelines, LFS, Jira-Workflows und Confluence-Spaces. Dieser vollständige Kontext ist entscheidend, wenn es um kompromittierte Backend-Zugangsdaten geht: Während 40 % der Automobilhersteller Notfall-Over-the-Air-Patches innerhalb von 24 Stunden einspielen, erfordert dies eine vollständige Rückverfolgbarkeit über Jira-Schwachstellenberichte, Software-Bill-of-Materials-Komponentenkarten und Release-Freigaben hinweg.
Granulares Backup
Unternehmen sollten verschiedene Backup-Pläne je nach Datenkritikalität einsetzen. Manche Daten sind kritischer und erfordern häufigere Backups, während andere einmal täglich oder sogar nur alle paar Tage gesichert werden können.
KEY TAKEAWAY
Securing automotive software supply chains requires protecting the entire DevOps ecosystem, including source code, Jira workflows, and metadata, with immutable storage to prevent ransomware from propagating across IT/OT networks.
#2 Skalierbarkeit, Performance und Rate-Limiting
API-Drosselung verwalten
Enterprise-Umgebungen in der Automobilindustrie mit Tausenden von Repositorys erzeugen enormen API-Traffic. Backup-Lösungen müssen anpassbare Backup-Fenster unterstützen, die außerhalb der Stoßzeiten laufen – ohne aktive Entwickler-Workflows oder Produktions-Pipelines zu beeinträchtigen.
RTO und RPO
Unternehmen in der Automobilindustrie sollten realistische Recovery Time Objectives und Recovery Point Objectives in produktionsnahen Umgebungen validieren. Wichtig ist, nach Backup-Lösungen zu suchen, die eine Priorisierung der Wiederherstellungsreihenfolge ermöglichen – kritische Fahrzeugsoftware-Projekte werden zuerst wiederhergestellt.
#3 Enterprise-Sicherheit und unveränderlicher Speicher
WORM- und BYOS-Unterstützung
Unternehmen schützen ihre kritischen Daten vor Double-Extortion-Ransomware durch den Einsatz von unveränderlichem Speicher – einem WORM-konformen.
Dies wird besonders kritisch angesichts der Tatsache, dass 78,5 % der Befragten aus Automobilunternehmen mit flachen, dual-homed oder unzureichend segmentierten IT/OT-Netzwerken arbeiten, in denen ein Ransomware-Angriff auf Unternehmensebene sich seitlich ausbreiten und lokale Werks-Backups löschen kann.
Um dieses Risiko zu minimieren, sollten Unternehmen der 3-2-1-Backup-Regel folgen, indem sie mehrere Backup-Kopien über verschiedene Speicherziele hinweg verwalten – mit einer Kombination aus On-Premises- und Cloud-Umgebungen. Darüber hinaus müssen Enterprise-Backup-Lösungen Bring-Your-Own-Storage unterstützen, damit Unternehmen mit strengen Sicherheitsanforderungen die volle Kontrolle über ihre Backup-Ziele behalten. Nutzen Unternehmen hingegen vom Anbieter bereitgestellten Speicher, müssen sie die Flexibilität haben, bestimmte Speicherregionen auszuwählen, um strenge globale Datenresidenz-Vorschriften einzuhalten (z. B. EU, USA, AUS).
KEY TAKEAWAY
26% of automotive leaders said that they keep their backups in immutable, write-once-read-many storage completely isolated from the network
Zero-Trust-Zugriff und Governance
Die Backup-Lösung sollte granulare rollenbasierte Zugriffskontrolle (Role-Based Access Control) unterstützen, um das Prinzip der minimalen Rechtevergabe durchzusetzen. So sind Teammitglieder auf spezifische, autorisierte Aktionen beschränkt – etwa das Einsehen von Backup-Logs, das Ausführen von Wiederherstellungen oder das Konfigurieren von Backup-Richtlinien – ohne unnötige Administratorrechte über die gesamte Umgebung zu erhalten.
Verschlüsselung und Compliance
Unternehmen sollten Backup-Lösungen wählen, die eine durchgängige Verschlüsselung für Daten während der Übertragung und im Ruhezustand nach erstklassigen Standards wie AES-256-GCM durchsetzen. Um die vollständige Datenhoheit zu wahren, sollten Unternehmen außerdem die Möglichkeit haben, Bring-Your-Own-Key-Richtlinien einzuführen.
Darüber hinaus sollte die Backup-Plattform selbst durch führende Sicherheitszertifizierungen von Drittanbietern validiert sein, darunter SOC 2 Type II und ISO 27001 Zertifizierungen.
#4 Operative Wiederherstellung und plattformübergreifende Flexibilität
Granulare Wiederherstellung
Angesichts der geschäftskritischen Bedeutung von Automotive-Daten sollten Unternehmen Backup-Lösungen wählen, die neben vollständigen System-Rollbacks auch granulare Wiederherstellung unterstützen. Die Möglichkeit, gezielt bestimmte Repositorys, Konfigurationen oder andere Daten wiederherzustellen, erlaubt es Teams, zentrale Produktions-Assets zuerst zu priorisieren und den RTO drastisch zu senken. Diese Funktion ist besonders wichtig, da fast jeder fünfte Befragte eine maximale Ausfalltoleranz von weniger als 2 Stunden angab, wo straffe Just-in-time-Lieferketten keinerlei Spielraum für Betriebsunterbrechungen lassen.
Plattformübergreifende Wiederherstellung
Ungeplante Ausfälle und Cloud-Störungen lassen sich nicht vermeiden. Um die Betriebskontinuität bei einem kritischen Ausfall aufrechtzuerhalten, sollten Automotive-Unternehmen ihre Daten auf einer alternativen Plattform wiederherstellen können.
Über Disaster Recovery hinaus vereinfacht die plattformübergreifende Wiederherstellung Enterprise-Migrationen: Teams stellen Workloads nahtlos von einer Umgebung in eine andere wieder her – etwa bei der Migration von Bitbucket zu GitHub oder von Azure DevOps zu GitLab – ohne Datenverlust oder proprietäre Herstellerbindung.
KEY TAKEAWAY
To support rapid emergency OTA patching and meet decades-long compliance mandates, automotive organizations must implement continuous disaster recovery testing, granular restore capabilities, and cross-platform flexibility.
Langzeitaufbewahrung
Automotive-Compliance-Frameworks wie CSMS, ISO/SAE 21434 und ISO 26262 verlangen eine Datenaufbewahrung von bis zu 20 Jahren und mehr über den gesamten Fahrzeuglebenszyklus. Da native DevOps-Plattformen in der Regel nur begrenzte Aufbewahrungszeiträume von oft unter 3 Jahren bieten, sollten Automotive-Unternehmen dedizierte Backup-Lösungen einsetzen, die erweiterte oder unbegrenzte Aufbewahrungsrichtlinien unterstützen. Darüber hinaus müssen diese Langzeitarchive offene, nicht-proprietäre Formate verwenden, damit Code, Konfigurationen und Metadaten über Jahrzehnte exportierbar und vollständig zugänglich bleiben – unabhängig von einem bestimmten Anbieter.
Kontinuierliche DR-Tests
Disaster Recovery-Tests sind für Automobilunternehmen unverzichtbar, um zu validieren, dass ihre Systeme und Daten im Ernstfall innerhalb der Ziel-Recovery-Zeitfenster wiederhergestellt werden. Diese Fähigkeit ist besonders wichtig, da 24,5 % der Unternehmen unter erheblichen Problemen beim Over-the-Air-Patching leiden, die monatelang andauern – aufgrund manueller Freigabeprozesse (11 %), erzwungener physischer Händlerbesuche (8 %) oder fehlender Vulnerability Disclosure Programs (5,5 %).
Regelmäßige DR-Tests stellen sicher, dass Recovery-Pipelines reaktionsfähig bleiben, wenn im Notfall Patches erstellt werden müssen. Darüber hinaus gaben 18 % der Befragten an, dass die vollständige Datenwiederherstellung zwischen 2 und 5 Tage oder sogar länger dauerte – und zwar im Rahmen von Business-Continuity-Tests. Das unterstreicht den dringenden Bedarf, Recovery-Workflows zu üben und zu optimieren, bevor ein realer Krisenfall eintritt.
DISCOVERY CALL
Secure your code. Automate compliance. Restore in minutes.
Entdecken Sie, wie GitProtect Ihren vollständigen DevOps-Stack schützt.
